Skip to content Skip to footer
SIEM / XDR

Wazuh
Plataforma Open Source con funciones SIEM y XDR

Somos partner oficial de Wazuh en Argentina: soluciones SIEM confiables y escalables.

Riesgos operativos típicos en infraestructura sin SIEM/XDR

Sin visibilidad centralizada de eventos de seguridad (logs)
Crítico
Endpoints sin monitoreo de integridad (FIM) ni detección de cambios
Crítico
Alertas ruidosas: muchos falsos positivos y sin priorización
Riesgo
Sin hardening/benchmark (SCA) ni control de configuración de seguridad
Riesgo
Vulnerabilidades sin seguimiento ni corrección priorizada
Crítico
Respuesta a incidentes sin automatización (bloqueo/active response)
Mejorable
wazuh
Sobre Wazuh

¿Qué es Wazuh?

Wazuh es una plataforma de código abierto diseñada para la detección de amenazas, el monitoreo de seguridad, la respuesta a incidentes y el cumplimiento normativo.

Seguridad de punta a punta

Monitorizá, detectá y respondé a incidentes en tiempo real con una plataforma diseñada para proteger tu infraestructura física, virtual y en la nube.

Implementación rápida y eficiente

Como partner oficial, contamos con experiencia comprobada para integrar Wazuh de forma ágil en tu entorno IT sin interrupciones en tus operaciones.

Soporte especializado

Nuestro equipo especializado en ciberseguridad te acompaña en cada paso: desde la instalación inicial hasta el mantenimiento continuo y las actualizaciones.

Servicios integrales de Wazuh para tu empresa

Wazuh

Capacidades y features clave

Explorá cada módulo:

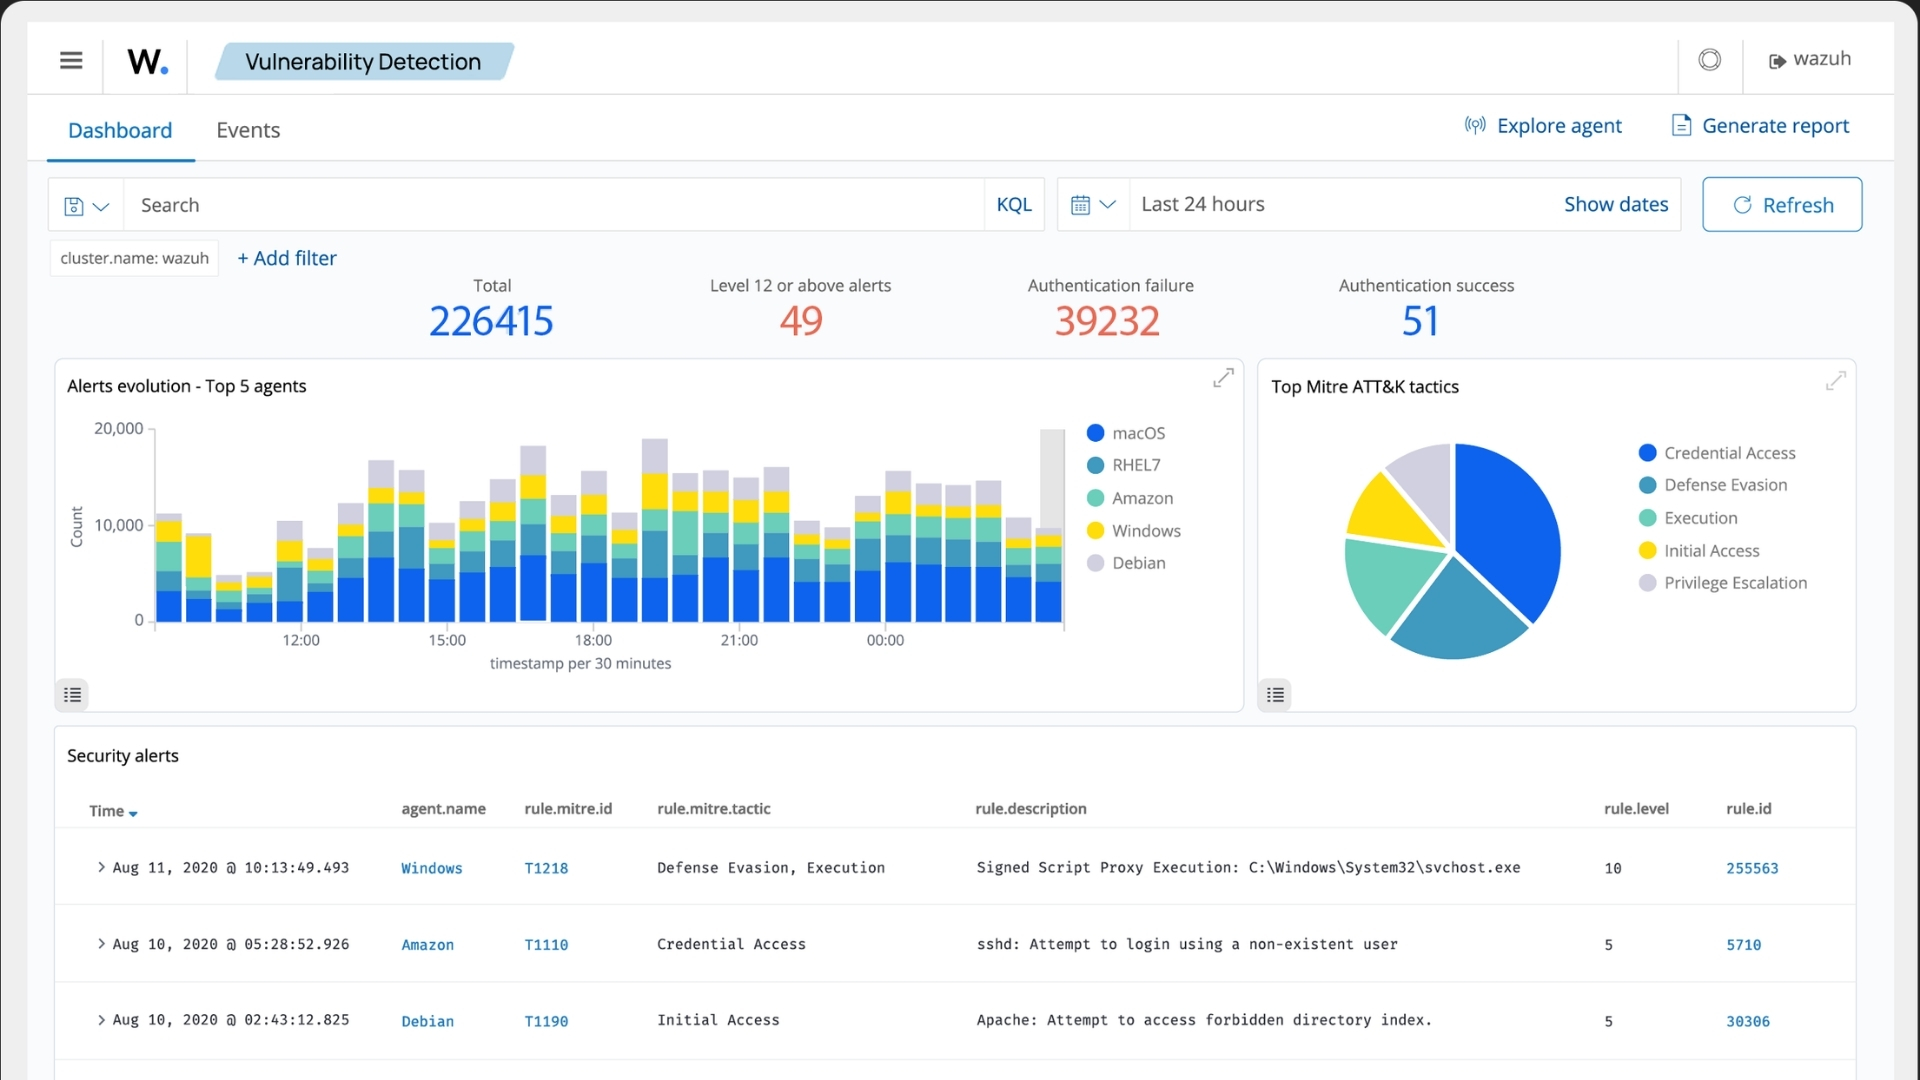
Análisis de logs de seguridad

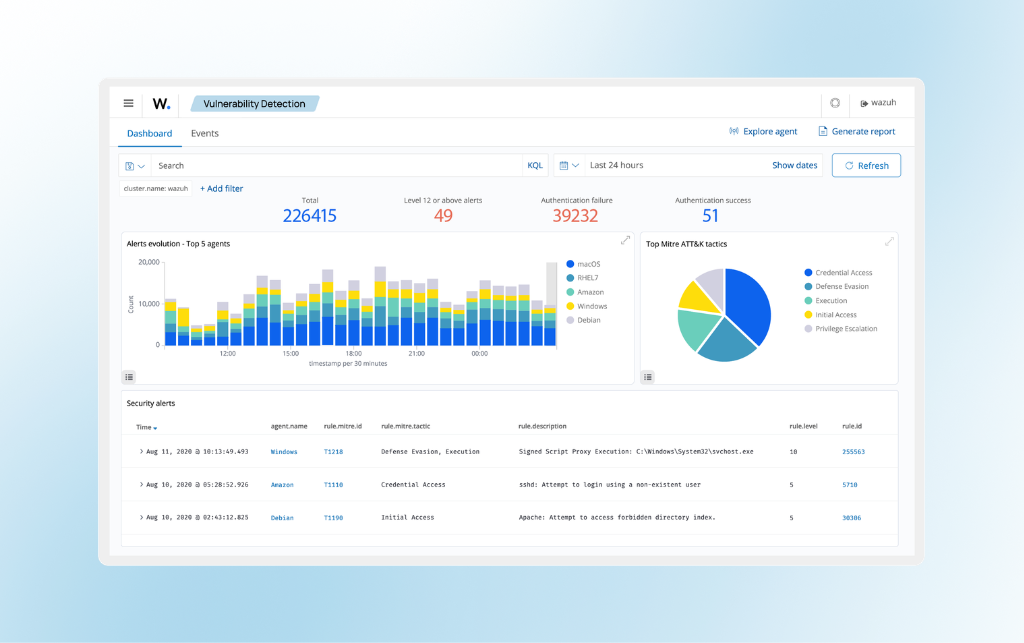
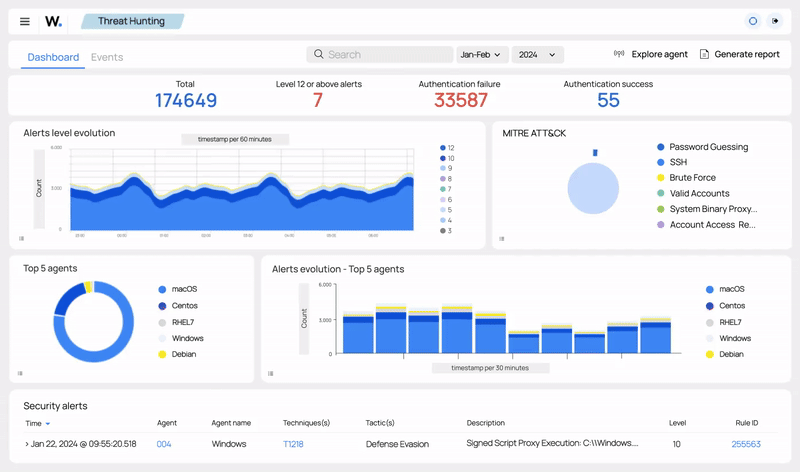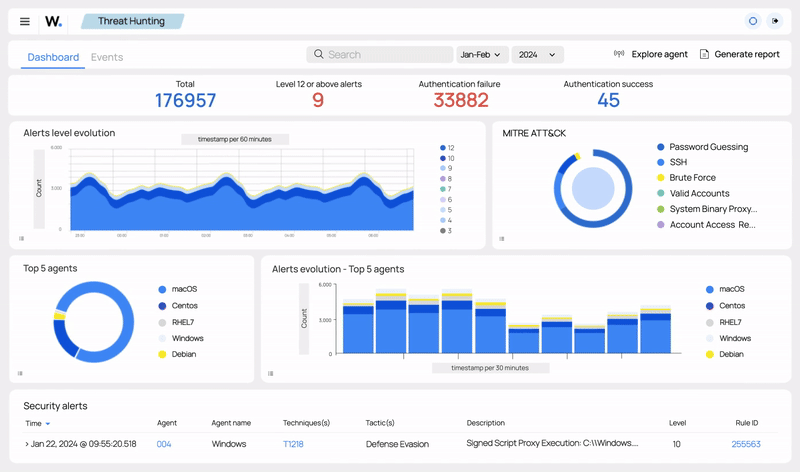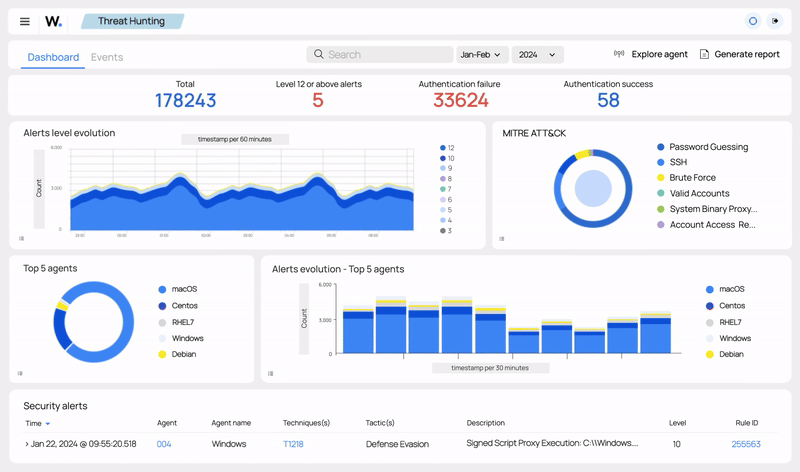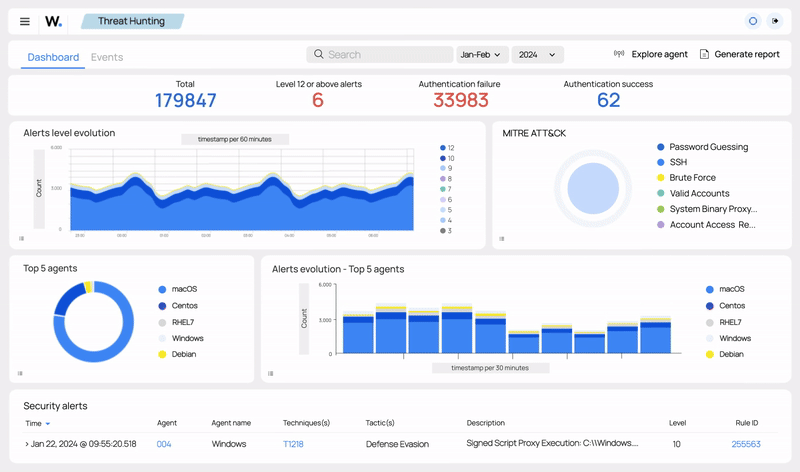
Protegé tu infraestructura y facilitá el compliance monitoreando y auditando actividad en endpoints. Wazuh agrega, almacena y analiza eventos para detectar anomalías e indicadores de compromiso. Suma contexto a las alertas para acelerar la investigación y reducir tiempos de respuesta.

  • Centralización de eventos y auditoría.
  • Detección de anomalías e IOCs.
  • Alertas con contexto para investigar más rápido.
Detección de vulnerabilidades

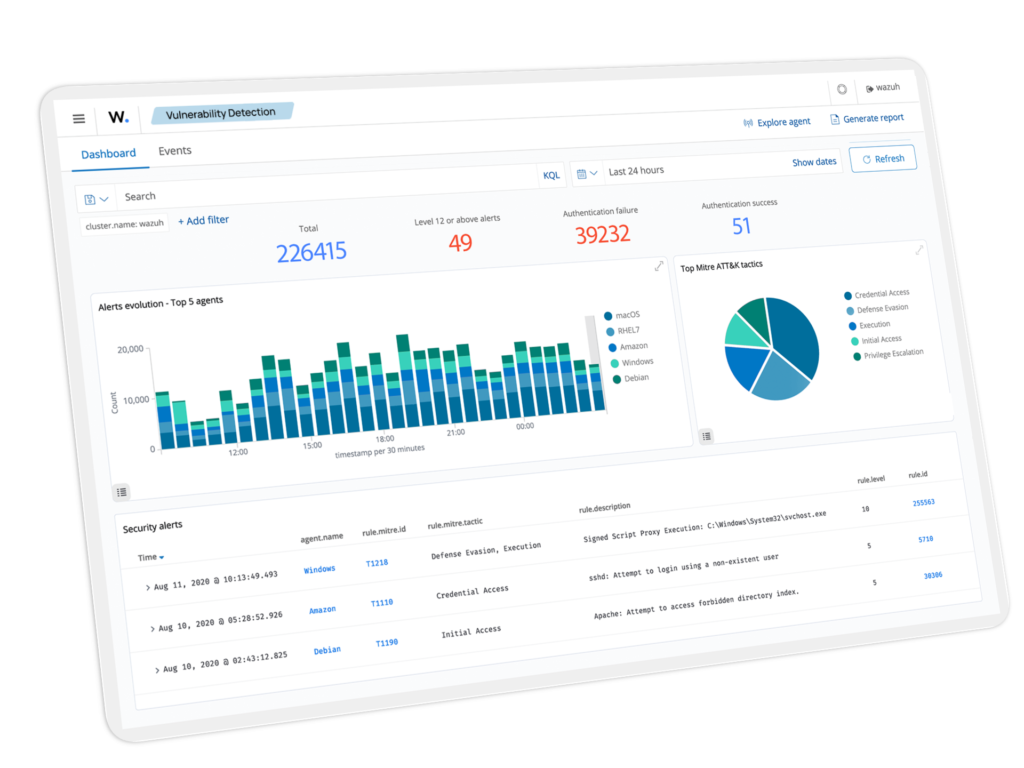
Detectá vulnerabilidades en endpoints donde desplegás el agente de Wazuh. Priorizá hallazgos para acelerar decisiones y remediación, reduciendo superficie de ataque y fricción de compliance.

  • Identificación continua de CVEs.
  • Priorización para remediar con foco.
  • Mejora de postura de seguridad.

Evaluación de configuración (SCA)

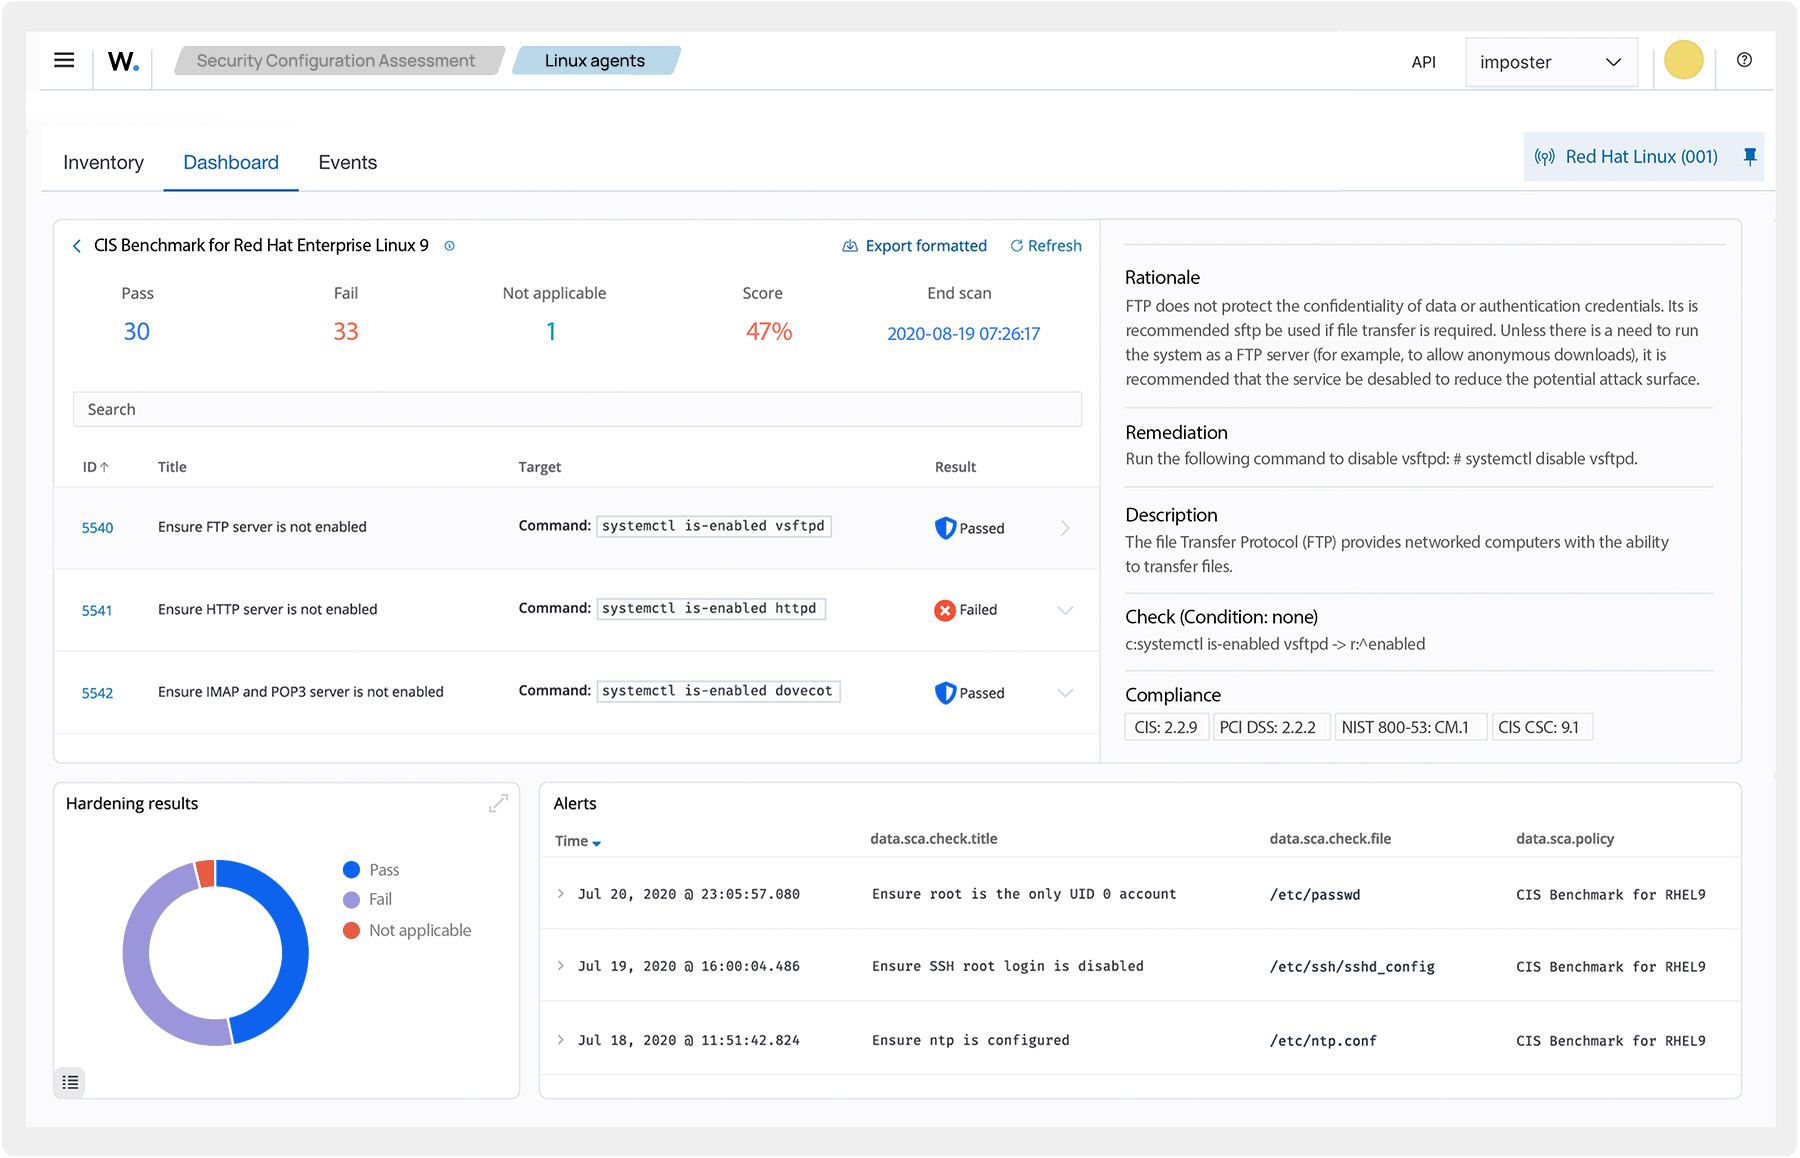
Identificá malas configuraciones y fallas de seguridad. Wazuh escanea sistemas contra benchmarks (ej. CIS) para detectar desvíos de buenas prácticas y estándares.

  • Chequeos contra benchmarks (ej. CIS).
  • Detección de misconfigurations y gaps.
  • Base para hardening y auditoría.

Cumplimiento normativo

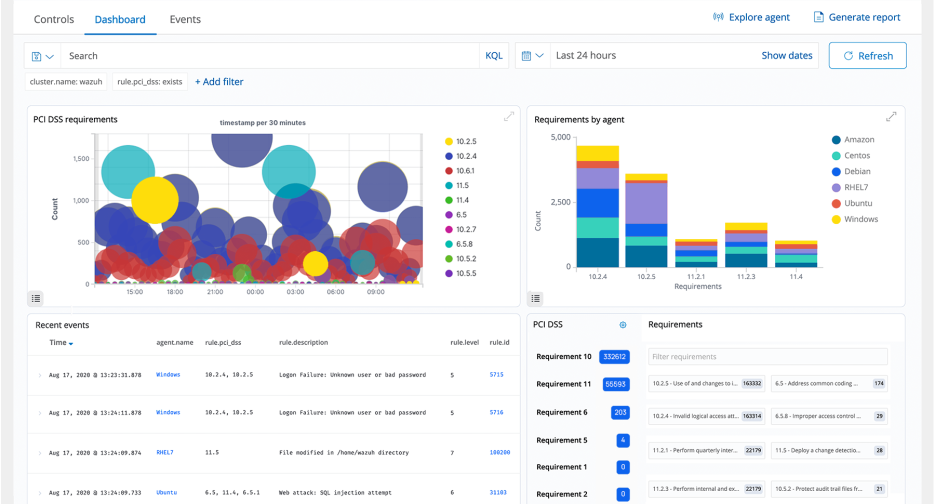
Simplificá el cumplimiento con evidencia, trazabilidad y reportes. Wazuh ayuda a demostrar compliance con marcos como PCI DSS, NIST 800-53, GDPR, SOC 2 y HIPAA.

  • Soporte para múltiples marcos regulatorios.
  • Evidencia para auditorías.
  • Menos fricción operativa en compliance.

Alertas y notificaciones

Alertas en tiempo real cuando ocurren incidentes. Correlación de eventos, integración con threat intelligence y dashboards/reportes configurables. Ajustás reglas y umbrales según tu operación para responder rápido.

  • Alertas en tiempo real y correlación.
  • Threat intelligence e integraciones.
  • Notificaciones personalizables.

Reporting e insights de eventos SIEM

Reportes accionables para seguimiento, evidencia y mejora continua. Ideal para equipos técnicos y para auditorías: métricas, tendencias y hallazgos, adaptados a tu necesidad.

  • Reportes ejecutivos y técnicos.
  • Insights para priorización.
  • Evidencia para compliance.
Wazuh Partner

Partner oficial en Argentina

Nurturing success

Seguridad centralizada y
detección real de amenazas

Somos partner oficial de Zabbix en Argentina, brindando consultoría, soporte técnico y soluciones de monitoreo IT a empresas de todo el país. Si buscás expertos en Zabbix Argentina, en CTL tenemos al equipo que necesitás.

Implementación con enfoque en seguridad real

No solo instalamos la plataforma. Diseñamos la arquitectura, configuramos reglas de detección, definimos alertas relevantes y adaptamos Wazuh a los riesgos y necesidades de cada organización.

Operación continua y optimización

Acompañamos la operación diaria, ajustando reglas, reduciendo falsos positivos y mejorando la visibilidad para mantener una detección eficiente y confiable.

Integración y evolución del ecosistema

Integramos Wazuh con herramientas existentes y acompañamos la evolución de la estrategia de seguridad, alineando la plataforma con los objetivos del negocio.

wazuh

El poder de un partner oficial en seguridad IT

Patagones 2740. Distrito Tecnológico, CABA
+54 9 11 2291-6311
Dudas

Preguntas frecuentes

No vendemos solo la herramienta. En CTL implementamos, configuramos, operamos y acompañamos Wazuh de punta a punta. Diseño, despliegue, tuning, alertas, dashboards y soporte continuo. Vos ves riesgos. Nosotros los gestionamos.

Para ambos. Wazuh sirve para detección de incidentes y también para auditorías y cumplimiento (ISO 27001, PCI DSS, GDPR, etc.). Seguridad y compliance en el mismo tablero. Menos ruido, más control.

Servidores físicos y virtuales, cloud, contenedores, endpoints, firewalls, switches, aplicaciones y servicios críticos. On-prem, cloud o híbrido. Si corre en tu operación, se puede monitorear.

En muchos casos, sí. Especialmente si buscás reducir costos sin resignar visibilidad. Wazuh cubre casos de uso de SIEM, XDR y FIM. Y encima es open-source, sin licencias por evento.

La diferencia es la operación. Wazuh sin tuning genera ruido. Mucho. CTL lo ajusta a tu negocio, define qué importa y qué no, arma alertas accionables y te acompaña con un equipo que sabe dónde mirar cuando algo explota.

Blog

Conocé más de Wazuh

¿Listo para dar el
siguiente paso?

Completá el formulario y agendá una reunión personalizada con uno de nuestros expertos.

Cargando formulario