

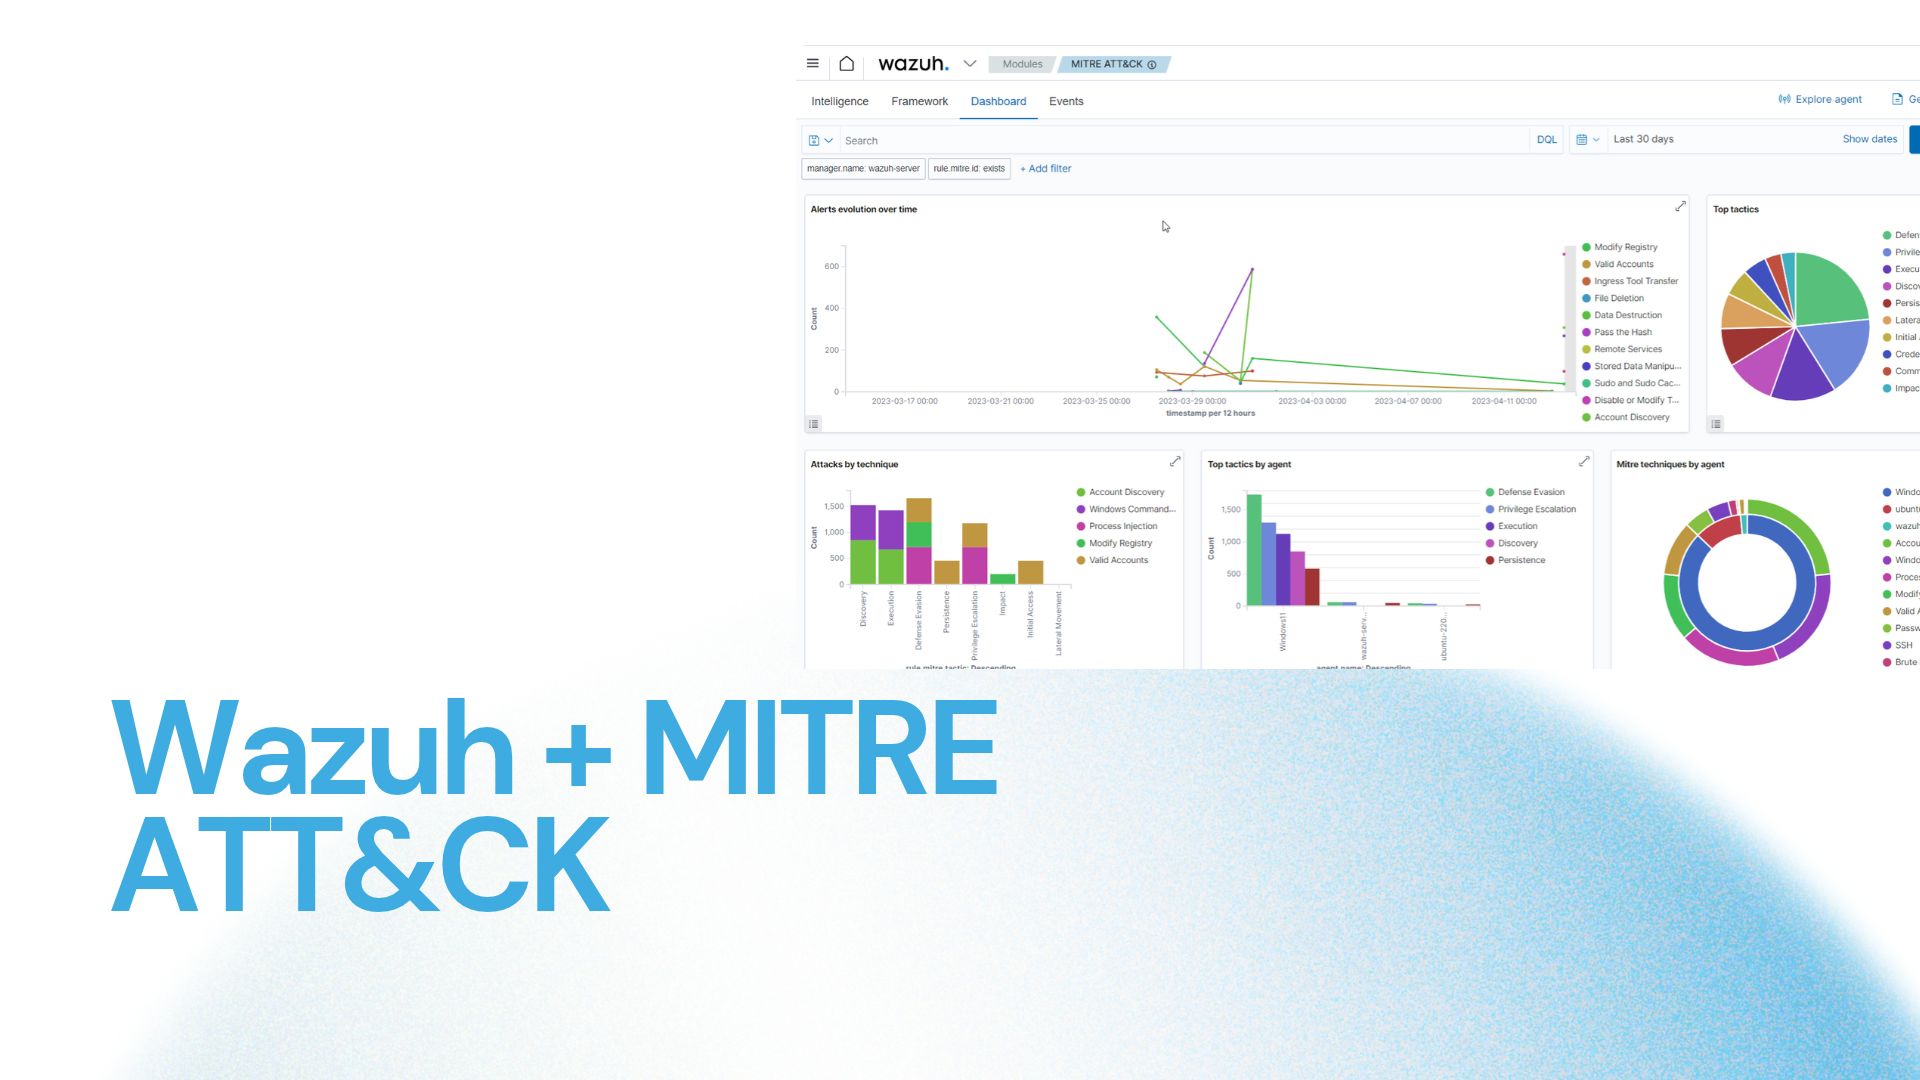
Wazuh + MITRE ATT&CK: cómo detectar amenazas utilizando técnicas de ataque reales
Detectar una amenaza requiere comprender cómo actúan los atacantes. La combinación de Wazuh y MITRE ATT&CK permite relacionar eventos de seguridad con tácticas y técnicas conocidas, mejorar las reglas de detección y fortalecer las capacidades de investigación de un SOC.
¿Qué es MITRE ATT&CK?
MITRE ATT&CK es una base de conocimiento desarrollada por MITRE que documenta tácticas y técnicas utilizadas por adversarios en diferentes entornos.
Su objetivo es proporcionar un lenguaje común para describir comportamientos de ataque, facilitando el análisis de amenazas, la detección y la evaluación de capacidades defensivas.
A diferencia de una lista de vulnerabilidades, MITRE ATT&CK se concentra en cómo se comportan los atacantes durante distintas etapas de una intrusión.
MITRE ATT&CK no es una herramienta de detección ni un antivirus. Es un framework de conocimiento que permite organizar y analizar técnicas utilizadas por atacantes.
Tácticas, técnicas y procedimientos
El framework permite describir comportamientos mediante diferentes niveles de información.
Tácticas
Representan el objetivo que intenta alcanzar un atacante durante una etapa de su actividad.
Técnicas
Describen cómo un adversario puede alcanzar un objetivo táctico.
Procedimientos
Son implementaciones concretas de técnicas observadas en actividades reales.
Por ejemplo, un atacante puede buscar mantener acceso a un sistema. Ese objetivo corresponde a una táctica de persistencia.
Para conseguirlo, puede utilizar una técnica específica, como crear una tarea programada que ejecute código en determinados momentos.
¿Qué es Wazuh y cómo se relaciona con MITRE ATT&CK?
Wazuh es una plataforma open source con capacidades de SIEM y XDR que permite recopilar, analizar y correlacionar eventos de seguridad.
Mediante sus reglas de detección, Wazuh puede identificar determinados comportamientos y asociar alertas con técnicas de MITRE ATT&CK.
Esto permite que los equipos de seguridad interpreten eventos utilizando una referencia común sobre técnicas de ataque.
La asociación con MITRE ATT&CK ayuda a contextualizar alertas, pero no implica que cada evento corresponda necesariamente a una intrusión confirmada.
Principales tácticas MITRE ATT&CK aplicadas a la detección
La matriz Enterprise de MITRE ATT&CK organiza diferentes tácticas utilizadas durante una intrusión.
Algunas de las más relevantes para investigaciones empresariales incluyen:
Acceso inicial
Técnicas utilizadas para ingresar inicialmente a un entorno, como el abuso de servicios expuestos o credenciales.
Ejecución
Actividades que permiten ejecutar código o comandos dentro de un sistema.
Persistencia
Mecanismos utilizados para mantener acceso a un entorno después de una intrusión.
Escalamiento de privilegios
Técnicas orientadas a obtener permisos superiores dentro de un sistema.
Evasión de defensas
Comportamientos destinados a evitar o dificultar los mecanismos de detección.
Acceso a credenciales
Actividades que buscan obtener contraseñas, tokens u otros mecanismos de autenticación.
Movimiento lateral
Técnicas para desplazarse entre sistemas dentro de una infraestructura.
Exfiltración
Técnicas orientadas a extraer información de un entorno comprometido.
Ejemplos de técnicas MITRE ATT&CK que pueden investigarse con Wazuh
Wazuh puede utilizar eventos de diferentes fuentes para detectar determinados comportamientos relacionados con técnicas del framework.
| Técnica | ID MITRE | Ejemplo de investigación |
|---|---|---|
| Brute Force | T1110 | Múltiples intentos de autenticación. |
| PowerShell | T1059.001 | Ejecución sospechosa de comandos. |
| Scheduled Task | T1053.005 | Creación de tareas programadas inusuales. |
| OS Credential Dumping | T1003 | Actividad compatible con extracción de credenciales. |
| Remote Services | T1021 | Accesos remotos y posibles movimientos laterales. |
| Exfiltration Over C2 Channel | T1041 | Posibles transferencias de información por canales de comando y control. |
La detección efectiva depende de contar con fuentes de información adecuadas, reglas configuradas y suficiente contexto para interpretar los eventos.
Por ejemplo, identificar una ejecución de PowerShell no significa que exista actividad maliciosa. El contexto del proceso, sus argumentos, el usuario y la secuencia de eventos resultan fundamentales.
Cómo funcionan las reglas de Wazuh con MITRE ATT&CK
Wazuh utiliza reglas para analizar eventos y generar alertas cuando se cumplen determinadas condiciones.
Estas reglas pueden incorporar referencias a técnicas de MITRE ATT&CK mediante el elemento mitre.
Ejemplo de regla personalizada
El siguiente ejemplo muestra una regla ilustrativa que identifica un evento de autenticación fallida previamente normalizado por un decoder personalizado.
<group name="custom_auth,">
  <rule id="100101" level="7">
    <decoded_as>custom_auth_decoder</decoded_as>
    <field name="action">login_failed</field>
    <description>
      Intento de autenticacion fallido
    </description>
    <mitre>
      <id>T1110</id>
    </mitre>
    <group>authentication_failed,</group>
  </rule>
</group>
La regla utiliza el identificador T1110, asociado a la técnica Brute Force.
Sin embargo, un único intento de autenticación fallida no demuestra un ataque de fuerza bruta. Este ejemplo ilustra la sintaxis de asociación, no una detección completa de esa técnica.
Para construir una detección confiable, deberían incorporarse condiciones adicionales, como frecuencia, origen de los intentos, contexto de usuarios y correlación de eventos.
El ejemplo requiere un decoder personalizado denominado custom_auth_decoder y eventos compatibles. No es una regla lista para producción. Antes de utilizarla, debe validarse mediante las herramientas de prueba de Wazuh.
Cómo validar reglas de detección en Wazuh
Una regla de seguridad debe probarse antes de utilizarse en producción.
Wazuh incorpora herramientas para evaluar cómo se procesan los eventos y qué reglas se activan.
Pruebas con wazuh-logtest
La herramienta wazuh-logtest permite analizar eventos de prueba utilizando la configuración de decoders y reglas disponible en el manager.
sudo /var/ossec/bin/wazuh-logtestUna vez ejecutada, se puede introducir un evento de ejemplo y observar cómo es procesado.
El resultado permite identificar qué decoder se utilizó y qué regla generó la alerta.
Aspectos que deben comprobarse
- Que el evento sea decodificado correctamente.
- Que la regla se active bajo las condiciones esperadas.
- Que no genere falsos positivos frecuentes.
- Que el nivel de severidad sea adecuado.
- Que la técnica MITRE asignada corresponda al comportamiento detectado.
- Que existan datos suficientes para investigar la alerta.
Cómo utilizar MITRE ATT&CK para mejorar la detección de amenazas
MITRE ATT&CK puede utilizarse para organizar un programa de mejora continua de detecciones.
Identificar amenazas relevantes
Analizar los riesgos del negocio, los activos críticos y las técnicas que podrían utilizarse contra la organización.
Seleccionar técnicas prioritarias
Definir qué técnicas deberían investigarse según su relevancia y las capacidades disponibles.
Evaluar la telemetría
Determinar qué registros y eventos están disponibles para detectar cada comportamiento.
Configurar reglas de Wazuh
Crear o ajustar mecanismos de detección asociados a las técnicas seleccionadas.
Validar la cobertura
Realizar pruebas controladas para comprobar si los comportamientos esperados generan las alertas adecuadas.
Documentar y mejorar
Registrar resultados, identificar brechas y actualizar las detecciones según nuevas amenazas y necesidades.
MITRE ATT&CK y threat hunting con Wazuh
El threat hunting es un proceso de investigación proactiva que busca identificar posibles actividades maliciosas no detectadas por los mecanismos habituales.
MITRE ATT&CK puede utilizarse para formular hipótesis de investigación basadas en técnicas conocidas de atacantes.
Wazuh puede aportar registros y alertas relevantes para investigar estas hipótesis.
Ejemplo: investigación de persistencia
Un analista plantea la hipótesis de que un atacante podría estar utilizando tareas programadas para mantener acceso a determinados equipos.
La investigación puede enfocarse en la técnica T1053.005, relacionada con Scheduled Task.
Utilizando registros compatibles, el analista puede investigar la creación de tareas, los procesos asociados, los usuarios involucrados y la actividad posterior.
El objetivo es determinar si existen comportamientos que requieran una investigación más profunda.
¿Cómo medir la cobertura MITRE ATT&CK de una empresa?
Una organización puede utilizar el framework para identificar qué técnicas puede detectar, cuáles requieren mejoras y dónde existen brechas de visibilidad.
Sin embargo, es importante distinguir entre tener una regla asociada a una técnica y contar con una detección realmente validada.
| Estado | Interpretación |
|---|---|
| Sin visibilidad | No existen datos suficientes para investigar la técnica. |
| Telemetría disponible | Existen eventos relevantes, pero no una detección validada. |
| Regla configurada | Existe un mecanismo de detección asociado. |
| Detección validada | La regla fue probada con escenarios representativos. |
| Respuesta integrada | Existen procedimientos para gestionar el hallazgo. |
Este enfoque permite construir una evaluación más realista de las capacidades de detección.
Evitá interpretar la cantidad de técnicas mapeadas como un porcentaje directo de protección. La cobertura depende de la calidad de las detecciones, la telemetría y las pruebas realizadas.
Errores frecuentes al utilizar MITRE ATT&CK con Wazuh
Confundir una alerta con una intrusión confirmada
Una regla asociada a una técnica MITRE puede identificar actividad sospechosa, pero requiere análisis contextual para confirmar un incidente.
Asignar técnicas incorrectas
El mapeo debe representar el comportamiento detectado, no simplemente una posibilidad genérica de ataque.
Ignorar los falsos positivos
Las detecciones deben ajustarse según el entorno para evitar generar ruido innecesario.
No validar las reglas
La existencia de una regla no garantiza que funcione correctamente ante una técnica real.
No actualizar la estrategia
Las técnicas y procedimientos utilizados por atacantes evolucionan. La cobertura debe revisarse periódicamente.
Wazuh, MITRE ATT&CK y un SOC gestionado
En un Security Operations Center, MITRE ATT&CK puede utilizarse como referencia para organizar investigaciones, mejorar reglas y evaluar capacidades de detección.
Wazuh aporta capacidades de recolección y análisis de eventos que pueden integrarse dentro de los procesos operativos de un SOC.
La combinación permite relacionar información técnica con comportamientos de ataque conocidos.
Reglas contextualizadas
Asociar alertas con técnicas de ataque relevantes.
Threat hunting
Formular hipótesis basadas en comportamientos de adversarios.
Cobertura de seguridad
Identificar brechas y fortalecer capacidades de detección.
Implementación de Wazuh y detección de amenazas con CTL
En CTL Information Technology trabajamos con Wazuh y tecnologías de monitoreo para ayudar a las organizaciones a fortalecer sus capacidades de ciberseguridad.
Una estrategia de detección basada en MITRE ATT&CK permite organizar casos de uso, evaluar brechas de visibilidad y mejorar progresivamente las reglas de seguridad.
La implementación debe considerar la arquitectura, las fuentes de datos, los activos críticos y los procedimientos operativos de cada organización.
Implementación de Wazuh
Diseño, configuración e integración de capacidades de detección.
Reglas y casos de uso
Evaluación y optimización de mecanismos de detección.
SOC gestionado
Monitoreo, investigación y gestión de incidentes según el alcance contratado.
Preguntas frecuentes sobre Wazuh y MITRE ATT&CK
Sí. Wazuh permite asociar reglas y alertas con técnicas de MITRE ATT&CK para contextualizar determinados comportamientos de seguridad.
No. Es una base de conocimiento que documenta tácticas y técnicas utilizadas por adversarios.
Sí. Las reglas personalizadas pueden incorporar referencias a técnicas MITRE mediante elementos de configuración específicos.
Puede utilizarse wazuh-logtest para analizar eventos de prueba y comprobar el procesamiento de decoders y reglas.
Puede utilizarse como referencia para evaluar capacidades de detección, siempre que se validen las reglas, la telemetría y los escenarios de prueba.
Sí. MITRE ATT&CK puede ayudar a formular hipótesis de investigación, mientras que Wazuh puede aportar eventos y alertas para analizarlas.
¿Tu empresa puede detectar las técnicas que utilizan los atacantes?
Contar con herramientas de seguridad no garantiza tener visibilidad sobre todas las amenazas relevantes.
En CTL podemos ayudarte a evaluar tus capacidades de detección, implementar Wazuh y fortalecer tu estrategia de monitoreo y respuesta a incidentes.
Hablar con un especialista Conocer CyberSOCPara profundizar en el framework y las capacidades de detección: