

Resumen: Wazuh es una plataforma open source que combina capacidades de SIEM y XDR para detección, análisis y respuesta ante amenazas. Permite centralizar logs, monitorear endpoints, detectar vulnerabilidades y sostener operación de seguridad continua en entornos empresariales.
Qué es Wazuh
Wazuh es una plataforma open source de seguridad que integra funcionalidades de SIEM (Security Information and Event Management) y XDR (Extended Detection and Response).
Permite recolectar eventos de seguridad, correlacionarlos, analizarlos y generar alertas centralizadas. A diferencia de soluciones propietarias, su modelo no depende de licencias por endpoint, lo que facilita la escalabilidad en empresas medianas y grandes.
Wazuh como SIEM
En su función de SIEM, Wazuh permite:
- Recolección centralizada de logs desde servidores y dispositivos
- Normalización y correlación de eventos
- Detección basada en reglas
- Alertas por severidad
- Búsqueda histórica para auditoría
Esto permite identificar intentos de acceso indebido, cambios no autorizados y comportamientos anómalos.
Wazuh como XDR
Además de su rol como SIEM, Wazuh incorpora capacidades XDR al ofrecer:
- Monitoreo de integridad de archivos (FIM)
- Detección de rootkits
- Escaneo de vulnerabilidades
- Monitoreo de configuraciones de seguridad
- Respuesta activa automatizada
Esto amplía la detección más allá del análisis de logs, permitiendo actuar directamente sobre endpoints.
Arquitectura técnica de Wazuh
- Wazuh Manager: procesa eventos y aplica reglas.
- Wazuh Agents: instalados en endpoints para recolectar datos.
- Indexer (OpenSearch): almacena y permite búsqueda de eventos.
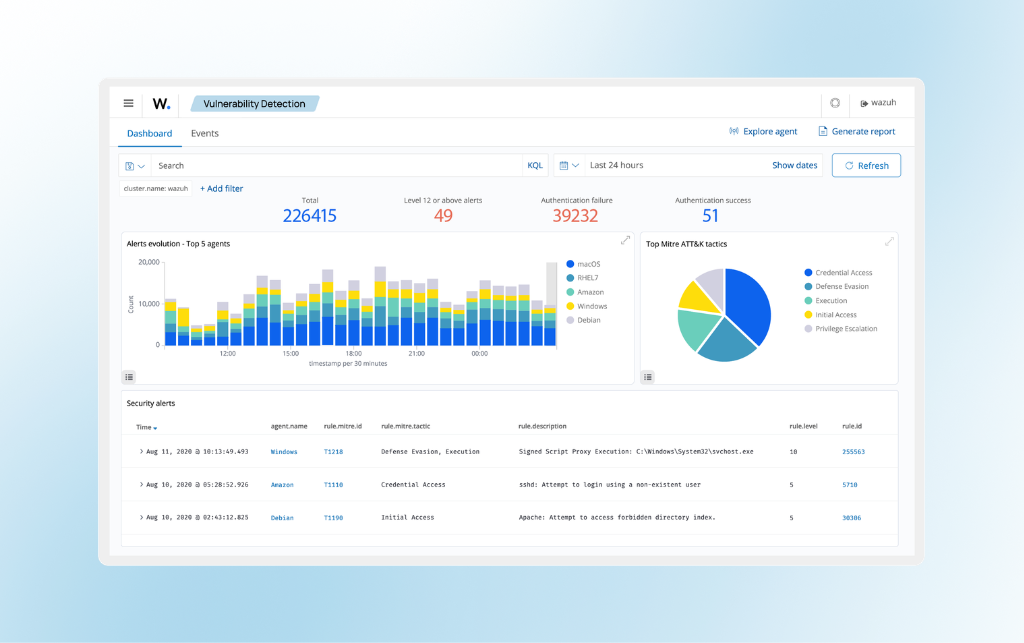
- Dashboard: interfaz web para análisis y visualización.
En entornos empresariales, se recomienda separar componentes y, si el volumen de eventos es alto, implementar cluster de indexadores.
Casos de uso empresariales
- Monitoreo de seguridad en múltiples sedes
- Centralización de logs para auditoría
- Detección temprana de ransomware
- Control de cambios en servidores críticos
- Soporte a cumplimiento normativo
Ventajas del modelo open source
- Sin licencias por endpoint
- Escalabilidad horizontal
- Auditoría del código
- Flexibilidad de integración
- Independencia tecnológica
El modelo abierto permite adaptar la plataforma a necesidades específicas sin depender de módulos pagos adicionales.
Implementación profesional en Argentina
Si bien Wazuh es open source, su correcta implementación requiere:
- Dimensionamiento de almacenamiento según EPS
- Definición de reglas y severidades
- Reducción de falsos positivos
- Políticas de retención de logs
- Integración con procesos de respuesta
CTL Information Technology implementa y opera Wazuh en entornos empresariales. Somos partner oficial de Wazuh en Argentina, brindando servicios de arquitectura, tuning y operación continua.
Preguntas frecuentes
¿Wazuh reemplaza soluciones SIEM comerciales?
En muchos entornos sí, especialmente cuando se busca control de costos y flexibilidad.
¿Puede operar como parte de un SOC?
Sí, es común utilizarlo como motor de detección dentro de un centro de operaciones de seguridad.
¿Es adecuado para empresas reguladas?
Sí, siempre que se diseñe arquitectura y retención acorde a normativa aplicable.
Conclusión
Wazuh es una plataforma open source que combina capacidades SIEM y XDR en una solución escalable y adaptable a entornos empresariales.
Su verdadero valor no está solo en la tecnología, sino en la arquitectura, el tuning y la operación profesional que la acompañan.
Sobre CTL Information Technology
CTL Information Technology implementa y opera plataformas de seguridad open source como Wazuh en empresas argentinas, integrando detección, monitoreo y procesos de respuesta en entornos críticos.