

7 criterios para evaluar un SIEM open source
Un SIEM open source puede reducir barreras de licenciamiento y ofrecer mayor flexibilidad, pero eso no significa que cualquier plataforma sea adecuada para una empresa regulada. Cumplimiento, integraciones, escalabilidad y capacidad operativa deben evaluarse antes de adoptar una solución que centralizará información crítica de seguridad.
Elegir un SIEM ya no es solamente una decisión tecnológica. Para bancos, aseguradoras, empresas de energía, salud, telecomunicaciones y otras organizaciones reguladas, también es una decisión de riesgo, cumplimiento y continuidad operativa.
En ese contexto, las alternativas de código abierto ganaron terreno porque permiten construir arquitecturas más flexibles y evitar determinados esquemas de licenciamiento asociados directamente al volumen de datos.
Sin embargo, evaluar un SIEM open source únicamente por su costo inicial puede ser un error.
La pregunta correcta es si la plataforma puede detectar, investigar, documentar y responder incidentes de forma sostenible dentro de la realidad operativa de la empresa.
Qué evaluar antes de implementar un SIEM open source
Una plataforma SIEM se convierte rápidamente en uno de los componentes centrales de una estrategia de seguridad. Centraliza eventos, procesa alertas, correlaciona información y sirve como fuente para investigaciones, auditorías y respuesta ante incidentes.
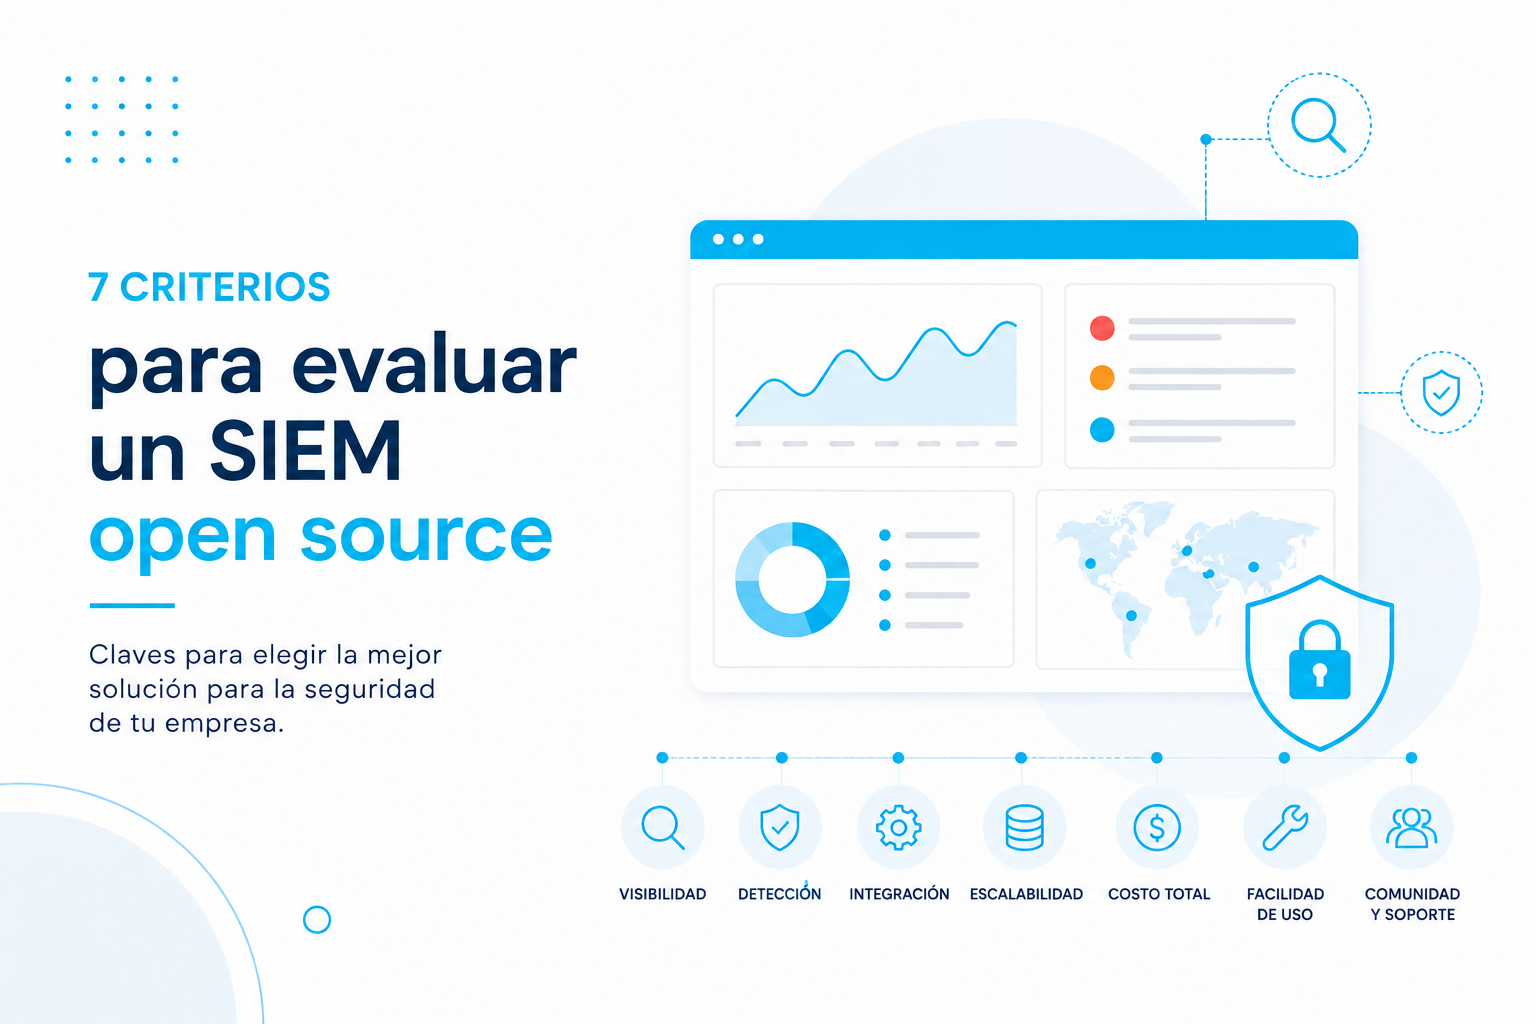
Por eso, antes de elegir una herramienta, conviene analizar siete dimensiones.
1. Capacidad de integración con la infraestructura existente
Un SIEM tiene valor únicamente si puede recibir información de los sistemas relevantes para la organización.
En grandes empresas, eso significa integrar fuentes muy diferentes:
- Windows y Linux.
- Active Directory.
- Firewalls y dispositivos de red.
- EDR y soluciones de endpoint.
- Aplicaciones corporativas.
- Cloud pública y privada.
- Microsoft 365 y otros servicios SaaS.
- Bases de datos.
- Contenedores y Kubernetes.
Cuanto mayor sea la dependencia de desarrollos personalizados para integrar fuentes básicas, mayor será el costo operativo del proyecto.
2. Un SIEM open source debe acompañar los requisitos de cumplimiento
En sectores regulados, almacenar eventos no alcanza. La organización necesita poder demostrar controles, conservar evidencias y responder auditorías.
La plataforma debería facilitar la implementación de políticas asociadas a frameworks, normativas y estándares relevantes para cada industria.
Entre otros aspectos, conviene evaluar:
- Retención de logs y eventos.
- Trazabilidad de acciones.
- Control de accesos.
- Integridad de la información.
- Generación de reportes.
- Capacidad de documentar incidentes.
- Mapeo de controles y requerimientos regulatorios.
ninguna plataforma garantiza cumplimiento por sí sola. El SIEM es una herramienta para implementar y demostrar controles dentro de un programa de seguridad más amplio.
3. Capacidad real de detección y correlación
Centralizar logs es apenas el primer paso. El verdadero valor de un SIEM aparece cuando esos eventos pueden transformarse en señales de seguridad accionables.
La evaluación debería considerar qué capacidad ofrece para:
- Correlacionar eventos provenientes de diferentes fuentes.
- Detectar patrones anómalos.
- Crear reglas personalizadas.
- Incorporar indicadores de compromiso.
- Mapear comportamientos contra MITRE ATT&CK.
- Priorizar alertas según contexto y criticidad.
Un SIEM open source con muchas integraciones pero una capacidad limitada de correlación puede terminar funcionando solamente como repositorio de logs.
4. Escalabilidad del SIEM open source
Uno de los errores más frecuentes es dimensionar la solución únicamente con los datos actuales.
Una organización puede comenzar incorporando logs de servidores críticos y, pocos meses después, sumar endpoints, cloud, networking, aplicaciones, bases de datos y nuevas unidades de negocio.
El volumen de eventos puede crecer rápidamente.
Eventos
La arquitectura debe soportar un crecimiento sostenido de eventos por segundo.
Retención
Mayor cantidad de datos implica revisar almacenamiento y políticas de conservación.
Procesamiento
Correlación, búsquedas e investigaciones requieren capacidad de procesamiento.
Disponibilidad
En entornos críticos puede ser necesario diseñar alta disponibilidad y redundancia.
El hecho de no pagar licencias por volumen no elimina el costo de infraestructura. Por eso, la escalabilidad técnica debe formar parte del cálculo de TCO.
5. Capacidad operativa del equipo de seguridad
Una plataforma puede ser técnicamente excelente y, aun así, fracasar si el equipo no cuenta con capacidad para operarla.
Este punto es especialmente importante en proyectos open source, donde la organización puede asumir un mayor control sobre configuración, infraestructura e integraciones.
Conviene evaluar si existen recursos para:
- Administrar la plataforma.
- Crear y mantener reglas de detección.
- Investigar alertas.
- Actualizar integraciones.
- Optimizar almacenamiento y rendimiento.
- Responder incidentes.
Un SIEM no reemplaza un SOC
La tecnología detecta y organiza información, pero sigue siendo necesario definir procesos, responsabilidades, niveles de escalamiento y capacidad de respuesta.
6. Comunidad, mantenimiento y soporte profesional
Una de las principales fortalezas del software open source es la comunidad. Pero en una infraestructura crítica, depender exclusivamente de foros y documentación pública puede no ser suficiente.
Antes de elegir una plataforma conviene revisar:
- Frecuencia de actualizaciones.
- Actividad del proyecto.
- Documentación disponible.
- Tiempo de respuesta ante vulnerabilidades.
- Disponibilidad de soporte profesional.
- Existencia de partners especializados.
- Capacitación y certificaciones.
Para una empresa regulada, la posibilidad de contar con soporte especializado puede ser tan relevante como el software.
7. Costo total de propiedad del SIEM open source
Open source no significa costo cero.
Puede eliminar o reducir determinados costos de licenciamiento, pero existen otros componentes que deben incluirse en la evaluación.
| Componente | Qué evaluar |
|---|---|
| Infraestructura | Servidores, cloud, procesamiento y alta disponibilidad. |
| Almacenamiento | Volumen de eventos, retención e histórico requerido. |
| Implementación | Arquitectura, integraciones, agentes y reglas iniciales. |
| Operación | Administración y mantenimiento continuo. |
| Equipo | Analistas SOC, ingeniería y especialistas. |
| Soporte | Servicios profesionales y acuerdos de atención. |
| Capacitación | Formación y actualización del equipo. |
El análisis correcto debería comparar el TCO de la solución durante varios años y proyectar cómo cambia cuando aumenta el volumen de información.
Cómo elegir un SIEM open source para una empresa regulada
Una evaluación madura debería combinar criterios técnicos, económicos y operativos.
En lugar de comenzar por una lista de funcionalidades, conviene empezar por el contexto real de la organización:
- Qué activos son críticos.
- Qué fuentes de datos deben integrarse.
- Qué regulaciones aplican.
- Cuánto tiempo deben conservarse los eventos.
- Qué capacidad tiene actualmente el equipo de seguridad.
- Qué volumen de eventos se espera dentro de tres años.
- Qué nivel de soporte necesita la organización.
Con esa información, resulta mucho más sencillo determinar si la arquitectura de la plataforma es compatible con la estrategia de seguridad.
Wazuh como alternativa de SIEM open source
Dentro del ecosistema open source, Wazuh es una de las plataformas que puede evaluarse para proyectos de detección, monitoreo de seguridad y cumplimiento.
La plataforma permite centralizar eventos provenientes de múltiples fuentes, incorporar capacidades de detección, analizar endpoints y utilizar información de seguridad para investigaciones y respuesta.
Su adopción, sin embargo, debería seguir los mismos criterios analizados en esta nota: arquitectura, volumen de datos, integraciones, procesos internos y capacidad operativa.
Una implementación SIEM efectiva necesita arquitectura, reglas de detección, procesos de respuesta y personas capaces de transformar alertas en decisiones.
Un SIEM open source debe evaluarse como una plataforma crítica
Elegir una solución porque evita determinados costos de licencia puede parecer atractivo, pero no debería ser el único criterio.
Para empresas grandes y reguladas, un SIEM open source tiene que demostrar que puede integrarse con la infraestructura existente, acompañar requisitos de cumplimiento, escalar técnicamente y ser operado de forma sostenible.
La decisión correcta no surge de comparar únicamente funcionalidades. Surge de entender qué plataforma puede sostener la estrategia de seguridad de la organización durante los próximos años.
¿Estás evaluando un SIEM para tu organización?
En CTL podemos analizar tu infraestructura, fuentes de eventos, necesidades de cumplimiento y capacidad operativa para diseñar una arquitectura de seguridad basada en Wazuh y adaptada a entornos enterprise.
Hablar con un especialistaPreguntas frecuentes sobre SIEM open source
¿Qué es un SIEM open source?
Es una plataforma de gestión y análisis de eventos de seguridad cuyo código fuente está disponible bajo una licencia open source. Puede utilizarse para centralizar logs, detectar amenazas, investigar eventos y apoyar procesos de cumplimiento.
¿Un SIEM open source es gratis?
El software puede no requerir licencias comerciales tradicionales, pero siguen existiendo costos asociados a infraestructura, almacenamiento, implementación, operación, soporte y capacitación.
¿Un SIEM open source sirve para empresas reguladas?
Sí, siempre que la arquitectura, los procesos y los controles implementados permitan responder a los requisitos regulatorios y de auditoría aplicables a la organización.
¿Wazuh es un SIEM open source?
Wazuh es una plataforma open source de seguridad que incorpora capacidades de análisis de eventos, detección de amenazas, monitoreo de endpoints y cumplimiento, entre otras.
¿Qué debería analizarse antes de implementar un SIEM?
Fuentes de datos, volumen de eventos, retención, integraciones, requisitos regulatorios, capacidad del equipo, arquitectura y costo total de propiedad.