

 Implementación empresarial
Cómo implementar Wazuh en una empresa: arquitectura, requisitos y buenas prácticas
Implementar Wazuh es mucho más que instalar un SIEM. Para conseguir visibilidad real sobre las amenazas, una organización necesita definir una arquitectura adecuada, integrar sus fuentes de información y establecer procesos de detección y respuesta ante incidentes.
¿Qué es Wazuh y por qué implementarlo?
Wazuh es una plataforma de seguridad open source que combina capacidades de monitoreo, detección de amenazas, análisis de eventos, evaluación de vulnerabilidades y respuesta automatizada.
Su arquitectura permite centralizar información de servidores, endpoints, entornos cloud y otros activos tecnológicos, proporcionando una visión consolidada de los eventos de seguridad de la organización.
En un entorno empresarial, Wazuh puede utilizarse como componente central de una estrategia SIEM y XDR, facilitando la identificación de comportamientos sospechosos, cambios no autorizados y posibles indicadores de compromiso.
Monitoreo centralizado
Consolidación de eventos de seguridad provenientes de múltiples activos y plataformas.
Correlación de eventos
Identificación de actividades sospechosas mediante reglas y análisis de registros.
Automatización
Ejecución de acciones de respuesta ante eventos definidos previamente.
Seguridad y cumplimiento
Monitoreo de integridad, configuraciones y controles relevantes para auditorías.
Implementar Wazuh no equivale automáticamente a contar con un SOC. La tecnología proporciona capacidades de detección, pero el análisis, la investigación y la respuesta requieren procesos, responsables y operación continua.
Arquitectura de Wazuh: componentes principales
Antes de instalar Wazuh, es necesario comprender cómo interactúan sus componentes. Una implementación estándar se organiza alrededor de los agentes, el servidor de análisis, el indexador y el dashboard.
Wazuh agent
Es el componente instalado en los endpoints y servidores monitoreados. Recopila información relevante del sistema y la transmite al servidor. Permite monitorear registros, procesos, integridad de archivos y otros eventos.
Wazuh server
Recibe y analiza los eventos. Utiliza decodificadores y reglas para identificar patrones de actividad, generar alertas y ejecutar determinadas respuestas automatizadas cuando están configuradas.
Wazuh indexer
Es el componente responsable de almacenar e indexar los datos procesados para facilitar búsquedas, consultas y análisis históricos.
Wazuh dashboard
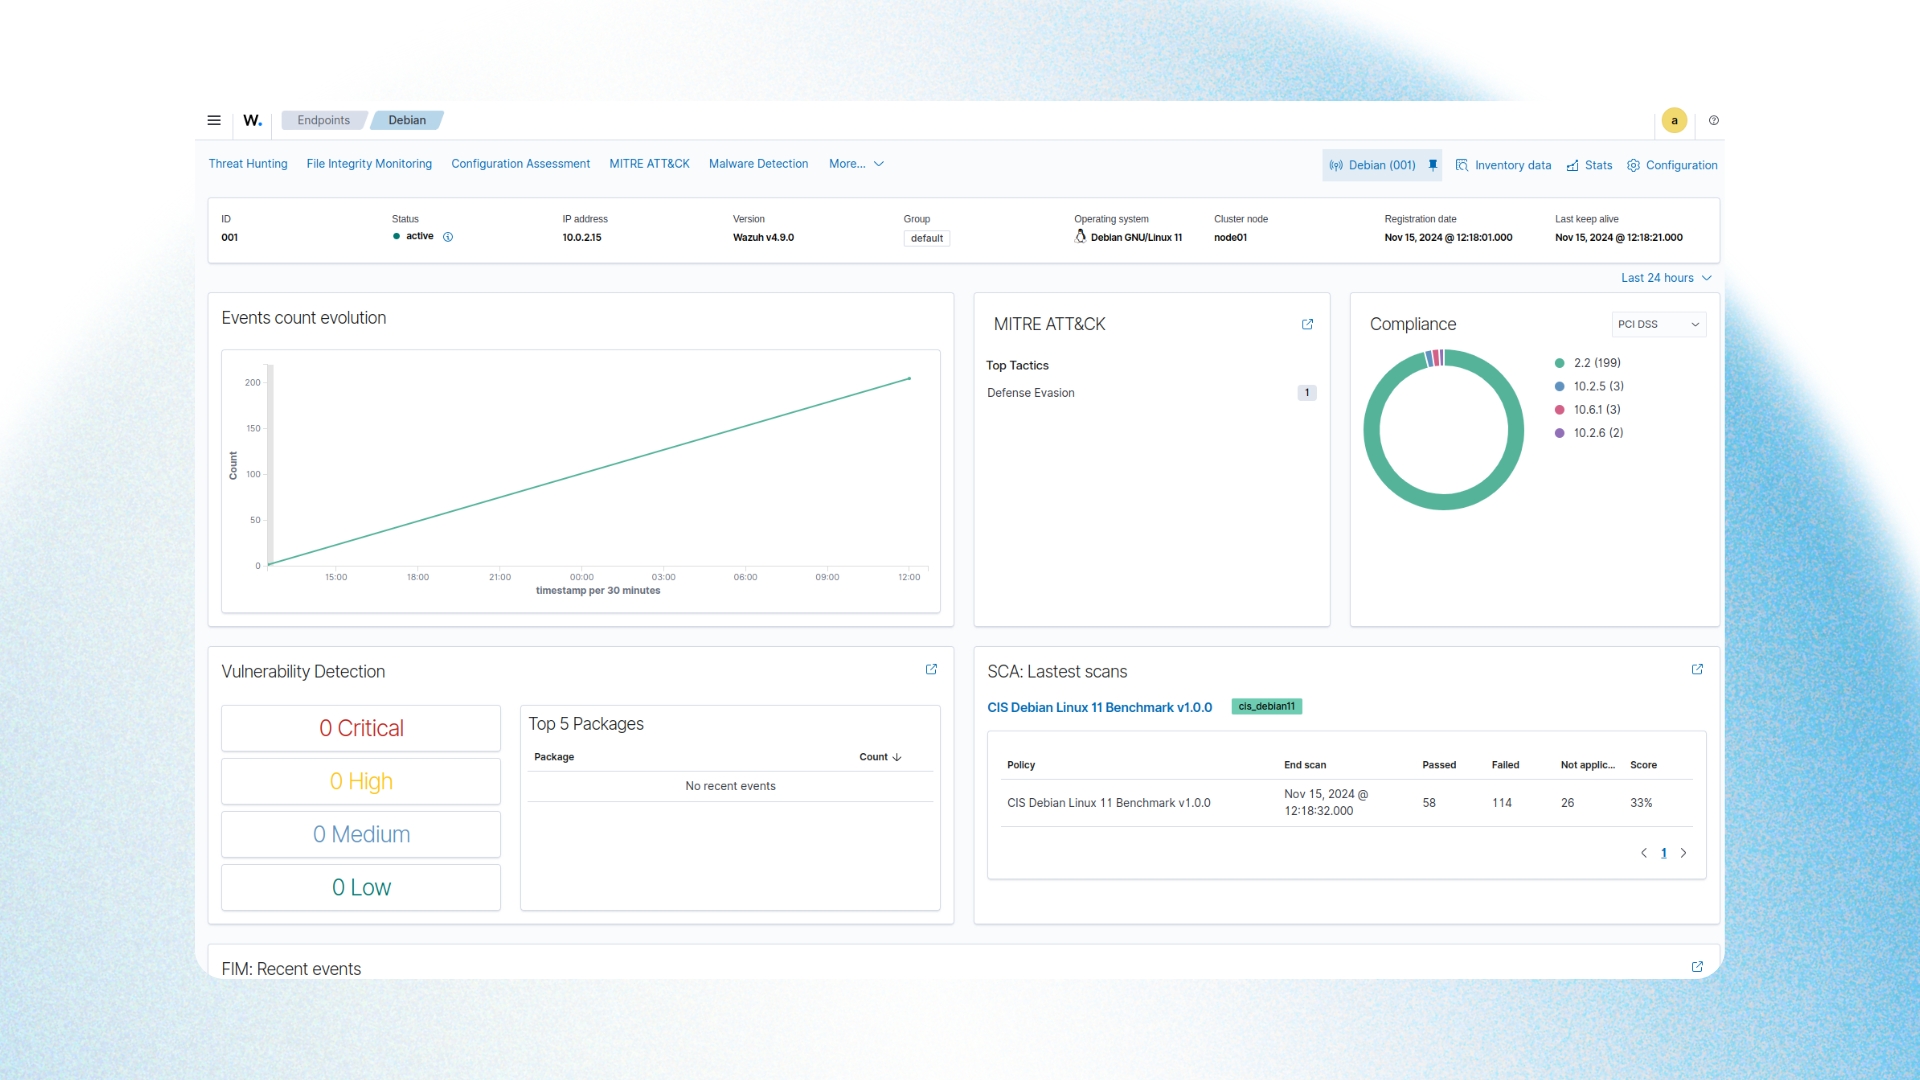
Proporciona la interfaz web desde la que los analistas pueden consultar alertas, explorar eventos, revisar la postura de seguridad y administrar determinadas funciones de la plataforma.
En organizaciones con mayor volumen de eventos, requisitos de disponibilidad o múltiples sedes, puede ser necesario distribuir componentes, implementar clústeres y diseñar mecanismos de redundancia y recuperación.
Requisitos para implementar Wazuh
Los recursos necesarios dependen del volumen de endpoints, la cantidad de eventos generados, las reglas activas y el período de retención definido por la organización.
Por eso, dimensionar una implementación únicamente por cantidad de agentes suele ser insuficiente. Dos empresas con el mismo número de servidores pueden generar volúmenes de eventos completamente diferentes.
| Variable | Qué evaluar | Impacto |
|---|---|---|
| Endpoints | Cantidad y tipo de activos | Capacidad de procesamiento |
| Eventos por segundo | Volumen y picos de ingesta | CPU, memoria e indexación |
| Retención | Días de almacenamiento requeridos | Capacidad de disco |
| Disponibilidad | RTO, RPO y continuidad operativa | Redundancia y clústeres |
| Integraciones | Cloud, firewalls y aplicaciones | Conectividad y normalización |
| Seguridad | Accesos, certificados y segmentación | Protección de la plataforma |
¿On-premise o cloud?
Wazuh puede implementarse en infraestructura propia, máquinas virtuales o entornos cloud. La decisión debe considerar las políticas de seguridad, residencia de datos, costos operativos, conectividad y capacidad de administración.
Una arquitectura on-premise permite mantener el control de la infraestructura dentro de la organización. Una arquitectura cloud puede facilitar la escalabilidad y el aprovisionamiento, aunque también requiere gestionar adecuadamente los costos de almacenamiento y transferencia.
Para producción, es recomendable realizar una estimación de capacidad y contrastarla con los requisitos oficiales de la versión de Wazuh que se va a desplegar.
Cómo implementar Wazuh paso a paso
Una implementación empresarial debería seguir una metodología que contemple tanto los aspectos técnicos como los objetivos de seguridad.
Relevamiento y definición de alcance
El primer paso consiste en identificar los activos críticos, los sistemas operativos, las fuentes de logs disponibles y los principales riesgos de seguridad.
También deben definirse los casos de uso: accesos no autorizados, cambios de configuración, ejecución sospechosa, movimientos laterales y posibles indicadores de compromiso.
Diseño de arquitectura
Se determina la distribución de componentes, la conectividad, los recursos de infraestructura, los controles de acceso y la estrategia de almacenamiento.
En entornos críticos se deben considerar mecanismos de alta disponibilidad, backups y procedimientos de recuperación.
Instalación de componentes centrales
Se despliegan Wazuh server, Wazuh indexer y Wazuh dashboard siguiendo el procedimiento correspondiente a la versión seleccionada.
La instalación puede realizarse mediante un despliegue centralizado para entornos reducidos o una arquitectura distribuida para escenarios más exigentes.
Despliegue de agentes
Se instalan los agentes en los sistemas incluidos en el alcance. El despliegue debería comenzar con un grupo piloto antes de extenderse a producción.
Esto permite validar conectividad, consumo de recursos, recolección de eventos y compatibilidad.
Configuración de fuentes de información
Se incorporan registros de autenticación, sistemas operativos, aplicaciones, servicios cloud y dispositivos de red.
Es importante verificar la integridad de los datos recibidos, su formato y la sincronización horaria de los sistemas.
Configuración y ajuste de reglas
Se habilitan los casos de uso relevantes y se ajustan los mecanismos de detección. El objetivo es identificar amenazas con suficiente contexto y minimizar alertas que no requieren intervención.
Validación de detecciones
Se ejecutan pruebas controladas para comprobar que los eventos se reciben, se procesan correctamente y generan las alertas esperadas.
Estas pruebas deben documentarse y repetirse después de cambios relevantes en la configuración.
Operación, mantenimiento y mejora continua
Una vez desplegada la solución, comienza la etapa operativa: revisión de alertas, mantenimiento de reglas, actualización de componentes y seguimiento de indicadores de seguridad.
No conviene incorporar todos los activos y todas las fuentes de eventos desde el primer día. Un despliegue progresivo permite validar la calidad de la información y corregir problemas antes de escalar.
Configuración de reglas y detección de amenazas
La calidad de una implementación de Wazuh depende en gran medida de cómo se configuran y mantienen sus reglas de detección.
Las reglas permiten identificar eventos individuales y correlacionar determinadas actividades para generar alertas con diferentes niveles de severidad.
Ejemplos de casos de uso
- Detección de intentos reiterados de autenticación fallida.
- Identificación de modificaciones en archivos críticos.
- Monitoreo de cambios en usuarios y privilegios.
- Detección de ejecuciones y procesos sospechosos.
- Identificación de configuraciones inseguras.
- Correlación de indicadores relevantes para una investigación.
Ejemplo de regla personalizada
El siguiente ejemplo ilustra cómo crear una regla que identifique eventos previamente clasificados por una regla existente.
<group name="local,authentication,">
  <rule id="100100" level="10">
    <if_sid>5710</if_sid>
    <description>
      Evento de autenticación SSH detectado
    </description>
    <group>authentication_failed,</group>
  </rule>
</group>
Este fragmento es ilustrativo. La regla referenciada, el identificador, el nivel y las condiciones deben validarse para la versión y el caso de uso concreto. No debe interpretarse como una regla de fuerza bruta lista para producción.
Antes de activar reglas personalizadas, es conveniente probarlas con herramientas como wazuh-logtest y verificar su comportamiento frente a eventos reales y simulados.
Reducir los falsos positivos
Una plataforma que genera miles de alertas irrelevantes puede terminar dificultando la detección de amenazas verdaderas.
Para mejorar la calidad de las detecciones se recomienda establecer umbrales, incorporar contexto de los activos, revisar excepciones justificadas y evaluar periódicamente las reglas con mayor volumen de alertas.
Integraciones de Wazuh con otras herramientas
Una implementación de Wazuh no debería limitarse a los registros generados por sus propios agentes.
Integrar fuentes adicionales permite ampliar la visibilidad y mejorar las investigaciones de seguridad.
| Fuente | Información relevante |
|---|---|
| Windows y Linux | Autenticaciones, procesos, eventos del sistema y cambios. |
| Firewalls | Conexiones, bloqueos, tráfico y eventos de seguridad. |
| Servicios cloud | Actividad de cuentas, auditoría y configuraciones. |
| Aplicaciones | Errores, accesos y comportamientos anómalos. |
| Threat intelligence | Contexto e indicadores para enriquecer investigaciones. |
| Plataformas de respuesta | Gestión de incidentes y automatización de acciones. |
Las integraciones pueden requerir conectores, APIs, recopilación de logs o desarrollos específicos. Su disponibilidad depende de la fuente, la versión y la arquitectura.
Automatización de respuestas
Wazuh incorpora capacidades de Active Response que permiten ejecutar acciones configuradas ante determinados eventos.
Por ejemplo, puede utilizarse para bloquear temporalmente una dirección IP cuando se cumplen condiciones específicas. Sin embargo, automatizar bloqueos sin validación puede afectar servicios legítimos y generar interrupciones.
En ambientes productivos es recomendable aplicar controles, listas de exclusión, trazabilidad y mecanismos de reversión.
Errores frecuentes al implementar Wazuh
1. Instalar sin definir casos de uso
Recolectar grandes cantidades de información no garantiza detectar amenazas. La implementación debe responder a riesgos y objetivos concretos.
2. Dimensionar solamente por cantidad de agentes
El volumen de eventos, la retención y las consultas pueden generar mayores exigencias que el número de dispositivos.
3. Mantener todas las reglas sin ajustes
Una configuración genérica puede producir ruido excesivo y dificultar la priorización de incidentes relevantes.
4. No proteger la propia infraestructura
La plataforma de seguridad también requiere controles de acceso, actualizaciones, cifrado, segmentación y monitoreo.
5. No establecer responsables operativos
Las alertas necesitan un proceso de revisión, clasificación, escalamiento y respuesta. Sin responsables definidos, los incidentes pueden quedar sin tratamiento.
6. No medir resultados
La cobertura de activos, la calidad de las detecciones y los tiempos de respuesta deben revisarse periódicamente para identificar oportunidades de mejora.
De Wazuh a un SOC: cómo convertir alertas en respuesta
Wazuh proporciona una base tecnológica para recopilar, analizar y correlacionar eventos de seguridad. Sin embargo, un Centro de Operaciones de Seguridad incorpora una dimensión adicional: personas, procesos y capacidad operativa.
Un SOC puede utilizar Wazuh como parte de su ecosistema de herramientas para detectar amenazas, investigar eventos, priorizar incidentes y coordinar respuestas.
¿Qué aporta un SOC gestionado?
- Monitoreo continuo de eventos de seguridad.
- Clasificación y priorización de alertas.
- Investigación y correlación de eventos.
- Escalamiento de incidentes según criticidad.
- Procedimientos de respuesta y contención.
- Mejora continua de los casos de detección.
Para organizaciones que no cuentan con un equipo de seguridad dedicado, un SOC tercerizado puede ser una alternativa para incorporar capacidades especializadas sin desarrollar toda la estructura internamente.
Wazuh ayuda a detectar actividad sospechosa. Un SOC transforma esa información en investigaciones, decisiones y acciones. La efectividad depende de la cobertura, los procedimientos y el alcance contratado.
Consultoría e implementación de Wazuh con CTL
Implementar una plataforma SIEM/XDR en producción requiere conocimientos de infraestructura, seguridad, integración de sistemas y operación.
En CTL Information Technology acompañamos a las organizaciones en proyectos de implementación, configuración y optimización de Wazuh, con foco en construir capacidades de detección alineadas con sus necesidades.
¿En qué podemos ayudarte?
Diseño e implementación
Definición de arquitectura, despliegue y configuración de componentes.
Centralización de eventos
Incorporación de fuentes de información relevantes para la seguridad.
Reglas y casos de uso
Configuración y optimización de mecanismos de detección.
Seguridad gestionada
Articulación de la plataforma con servicios de monitoreo y respuesta.
El objetivo no es simplemente entregar una herramienta instalada, sino construir una solución que pueda mantenerse, evolucionar y aportar información útil para la gestión de incidentes.
Preguntas frecuentes sobre la implementación de Wazuh
Wazuh es una plataforma open source. Sin embargo, implementar y operar la solución implica costos de infraestructura, almacenamiento, mantenimiento y personal. También pueden contratarse servicios profesionales de implementación y soporte.
Depende del alcance. Una prueba de concepto puede completarse en un período relativamente corto, mientras que una implementación empresarial requiere relevamiento, integración, pruebas y ajustes. No existe un plazo universal.
Sí. Wazuh puede desplegarse en entornos cloud, infraestructura local o arquitecturas híbridas, según los requisitos de la empresa.
No necesariamente. Wazuh ofrece funciones de detección y respuesta, pero la cobertura y las capacidades preventivas no son idénticas a las de todas las soluciones antivirus o EDR. Su integración debe evaluarse dentro de una estrategia de defensa en profundidad.
Sí. Wazuh dispone de agentes para diferentes sistemas operativos, incluidos Windows, Linux y macOS. También puede recibir eventos de otras fuentes mediante mecanismos de integración compatibles.
No es obligatorio contar con un SOC para instalar Wazuh. Sin embargo, es necesario definir quién revisará las alertas, investigará los eventos y responderá ante incidentes.
¿Querés implementar Wazuh en tu empresa?
Diseñamos soluciones de monitoreo y detección de amenazas adaptadas a la infraestructura y los objetivos de seguridad de cada organización.
Conversemos sobre tu entorno, los activos que necesitás proteger y el alcance de tu proyecto.
Hablar con un especialista Conocer CTLPara consultar requisitos actualizados, métodos de instalación y compatibilidad de versiones, recomendamos utilizar la documentación oficial de Wazuh.