

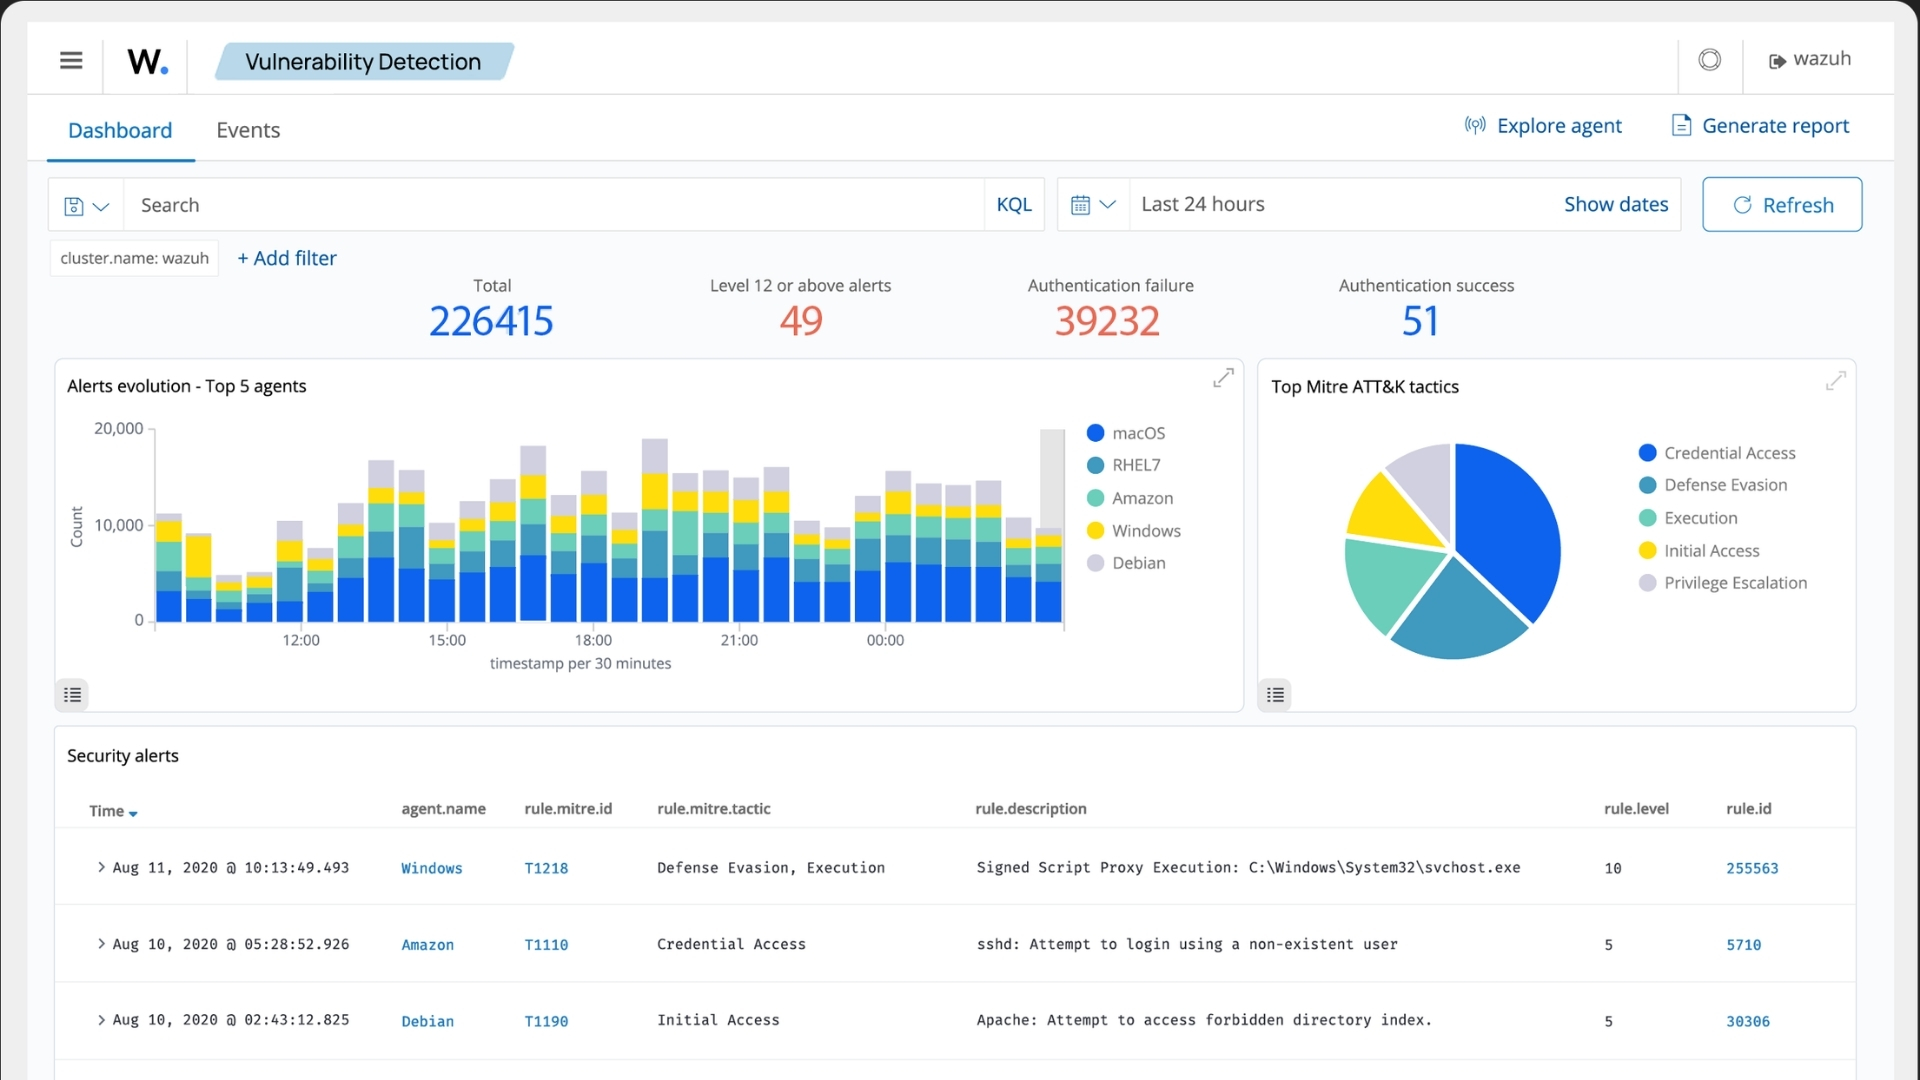
Wazuh 4.14.5 es la última versión estable de la plataforma open source de seguridad, SIEM y XDR, y llega en un momento donde las empresas necesitan más visibilidad, más control y mejor capacidad de respuesta frente a amenazas cada vez más complejas.
La ciberseguridad empresarial ya no puede depender únicamente de herramientas aisladas, revisiones manuales o alertas desconectadas. Hoy las organizaciones necesitan centralizar eventos, analizar comportamiento, detectar vulnerabilidades, controlar endpoints, monitorear cumplimiento y responder rápido ante incidentes.
En ese contexto, Wazuh 4.14.5 no debe leerse como una actualización menor. Aunque se trata de una versión de mantenimiento dentro de la rama 4.14, incluye mejoras importantes en agente, seguridad, dependencias, API, dashboard y estabilidad general de la plataforma.
Para empresas que ya utilizan Wazuh o están evaluando implementarlo, esta versión refuerza algo clave: mantener una plataforma de seguridad actualizada no es opcional. Es parte directa de la estrategia de defensa.
En CTL ya analizamos por qué Wazuh funciona como plataforma open source con funciones SIEM y XDR para empresas, especialmente en organizaciones que necesitan mejorar detección, trazabilidad y respuesta sin depender completamente de soluciones propietarias.
Qué es Wazuh y por qué sigue creciendo en empresas
Wazuh es una plataforma open source de seguridad que combina capacidades de SIEM, XDR, monitoreo de endpoints, detección de amenazas, análisis de logs, evaluación de configuración, inventario, cumplimiento normativo y detección de vulnerabilidades.
Su valor principal está en permitir que las empresas centralicen información de seguridad desde múltiples fuentes y la conviertan en alertas, evidencias y datos accionables.
En una arquitectura típica, Wazuh permite recolectar eventos desde endpoints, servidores, aplicaciones, servicios cloud y sistemas críticos. Luego, esa información puede utilizarse para detectar comportamientos sospechosos, analizar incidentes y sostener procesos de auditoría.
Esto es clave porque la mayoría de las empresas ya no tiene un perímetro simple. Los usuarios trabajan desde distintos lugares, los servicios están distribuidos, las aplicaciones viven en múltiples entornos y los endpoints se multiplican.
La seguridad moderna necesita visibilidad distribuida. Wazuh apunta justamente a eso.
Wazuh 4.14.5: una actualización enfocada en estabilidad y seguridad
Wazuh 4.14.5 es una actualización importante porque mejora componentes críticos de la plataforma. Según las release notes oficiales, esta versión incorpora cambios en el agente, actualizaciones de dependencias, correcciones en Wazuh manager, API, dashboard y otros componentes.
En términos prácticos, este tipo de versión es relevante para empresas porque mejora la confiabilidad general de la plataforma. No siempre las actualizaciones más importantes son las que traen una interfaz nueva o una funcionalidad llamativa. Muchas veces, las más importantes son las que corrigen problemas de seguridad, mejoran dependencias y reducen riesgos operativos.
La ciberseguridad no se sostiene solo con nuevas funciones. Se sostiene con mantenimiento, hardening, actualización y control permanente.
Una plataforma SIEM/XDR desactualizada puede convertirse en un punto débil. Y eso es bastante irónico: usar una herramienta de seguridad sin actualizar es como poner una alarma en la casa y dejar la puerta abierta. Mucha intención, poco resultado.
Principales cambios de Wazuh 4.14.5
La última versión estable de Wazuh incluye mejoras que impactan en distintos componentes de la solución.
Entre los puntos destacados se encuentran:
- Mejoras en el Wazuh agent.
- Cambios en la recolección de información desde Windows Syscollector.
- Actualización de dependencias como cryptography, Werkzeug, pip, wheel, pyjwt, pyasn1 y requests.
- Actualización de Python embebido.
- Correcciones de seguridad en Wazuh manager.
- Correcciones vinculadas a API, RBAC y validaciones internas.
- Mejoras en Wazuh dashboard.
- Correcciones de paginación en tablas de seguridad.
Estos cambios refuerzan la estabilidad y seguridad de la plataforma. Para una empresa, esto significa menos riesgo operativo, mejor mantenimiento y mayor confianza en la infraestructura de detección.
La documentación oficial de Wazuh 4.14.5 release notes detalla los cambios técnicos incorporados en esta versión.
Mejoras en Wazuh agent
Uno de los componentes más importantes de Wazuh es el agente. El agente permite recolectar información desde endpoints, servidores y sistemas monitoreados.
En Wazuh 4.14.5, se incorporan cambios vinculados al comportamiento del agente, incluyendo ajustes en scripts de inicio, verificación de servicios y mejoras en Syscollector para Windows.
Syscollector es clave porque permite recolectar información de inventario del endpoint. Esta información ayuda a mejorar visibilidad sobre software, hardware, servicios y datos relevantes para seguridad.
En organizaciones con muchos endpoints, tener inventario actualizado es fundamental para detectar exposición, analizar riesgos y responder ante incidentes.
Una empresa no puede proteger bien lo que no conoce. Si no sabe qué dispositivos tiene, qué servicios corren, qué software está instalado o qué versiones existen, la estrategia de seguridad queda incompleta.
IT Hygiene: más visibilidad sobre endpoints
La rama 4.14 de Wazuh también trajo mejoras importantes vinculadas a IT Hygiene. Esta capacidad permite mejorar la visibilidad sobre el estado de los endpoints, incluyendo inventario expandido y datos útiles para auditoría, seguridad y cumplimiento.
Con Wazuh 4.14, la plataforma incorporó inventario expandido para extensiones de navegador, servicios de endpoint, usuarios y grupos. Esta información puede utilizarse para detectar riesgos, revisar configuraciones, auditar accesos y mejorar el control general sobre los activos tecnológicos.
Este punto es muy relevante para empresas que necesitan una visión más completa de sus endpoints. No alcanza con saber si una notebook está encendida. Hay que saber qué software tiene, qué servicios ejecuta, qué usuarios existen y qué configuraciones pueden representar riesgo.
La evolución de IT Hygiene se conecta directamente con una estrategia de XDR con Wazuh para ciberseguridad empresarial, donde la visibilidad de endpoints es una pieza clave para detectar amenazas y responder con mayor velocidad.
Microsoft Graph API dashboard y monitoreo de servicios cloud
Otra mejora relevante dentro de la rama Wazuh 4.14 es el dashboard dedicado para Microsoft Graph API. Esta funcionalidad permite monitorear actividad y eventos de auditoría provenientes de servicios Microsoft cloud.
Esto es especialmente importante para empresas que utilizan Microsoft 365, Azure y otros servicios del ecosistema Microsoft.
La actividad cloud se volvió una fuente crítica de eventos de seguridad. Accesos sospechosos, cambios de permisos, actividad administrativa, eventos de auditoría y comportamientos inusuales pueden ser señales importantes para detectar amenazas.
Wazuh permite centralizar esa información y analizarla dentro de una estrategia de seguridad más amplia.
En 2026, la seguridad cloud ya no es un “extra”. Es parte del núcleo de la operación. Si la empresa trabaja con identidades, correo, archivos, aplicaciones y accesos en la nube, necesita visibilidad sobre esos eventos.
Correcciones de seguridad en Wazuh 4.14.5
Uno de los puntos más importantes de Wazuh 4.14.5 es la corrección de issues vinculados a seguridad en componentes como Wazuh manager, API, RBAC, validaciones internas y procesamiento de eventos.
Este tipo de correcciones son centrales para cualquier plataforma de seguridad. Una solución SIEM/XDR debe mantenerse actualizada no solo para detectar amenazas externas, sino también para reducir riesgos dentro de su propia arquitectura.
Algunas correcciones de Wazuh 4.14.5 apuntan a componentes sensibles como API, RBAC y validaciones en procesos internos. Para una empresa, esto refuerza la importancia de mantener versiones actualizadas y revisar compatibilidades antes de operar en producción.
Las áreas de seguridad deberían tratar estas actualizaciones como parte del ciclo normal de mantenimiento. No como algo que se hace “cuando haya tiempo”. En ciberseguridad, “cuando haya tiempo” suele ser el nombre técnico de “después del incidente”.
Actualización de dependencias y reducción de riesgo
Wazuh 4.14.5 también actualiza dependencias importantes como cryptography, Werkzeug, pip, wheel, pyjwt, pyasn1 y requests, además de actualizar Python embebido.
Este punto puede parecer técnico, pero tiene impacto directo en seguridad. Las dependencias son una parte crítica de cualquier plataforma moderna. Si quedan desactualizadas, pueden introducir vulnerabilidades, incompatibilidades o problemas de estabilidad.
Actualizar dependencias permite reducir superficie de ataque y mejorar la confiabilidad del entorno.
Para empresas con controles de auditoría, compliance o políticas de hardening, este tipo de actualización es especialmente relevante.
Dashboard y experiencia de administración
Wazuh 4.14.5 también incorpora correcciones en Wazuh dashboard, incluyendo mejoras vinculadas al manejo de hosts API y paginación en tablas de seguridad.
La experiencia de administración es importante porque una plataforma de seguridad debe permitir operar con claridad. Si los equipos no pueden visualizar bien usuarios, roles, políticas, mapeos o eventos, la gestión se vuelve más lenta.
Una buena experiencia de dashboard no es estética solamente. Es eficiencia operativa.
Los equipos de SOC, infraestructura y seguridad necesitan moverse rápido, revisar información crítica y tomar decisiones con datos claros. Cada clic innecesario en medio de un incidente se siente como una eternidad premium.
Compatibilidad y buenas prácticas para actualizar Wazuh
Antes de actualizar a Wazuh 4.14.5, las empresas deben revisar compatibilidad entre componentes. La guía oficial de upgrade indica que los componentes centrales de Wazuh deben tener el mismo número de versión, incluyendo patch level. Además, el manager debe tener la misma versión o una versión más nueva que los agentes.
Esto es clave para evitar problemas operativos durante la actualización.
Una estrategia responsable debería incluir:
- Revisión de versión actual.
- Backup de configuración.
- Validación de compatibilidad entre manager, indexer y dashboard.
- Plan de actualización de agentes.
- Prueba en entorno controlado.
- Ventana de mantenimiento.
- Plan de rollback.
- Validación posterior de alertas, reglas, integraciones y dashboards.
La guía oficial de actualización de Wazuh detalla los puntos necesarios para actualizar componentes centrales y agentes.
Wazuh 5.0 beta: una evolución para mirar de cerca
Aunque la última versión estable es Wazuh 4.14.5, también existe Wazuh 5.0.0 beta como pre-release en GitHub. Esto marca una evolución importante para el futuro de la plataforma.
Para entornos productivos empresariales, la recomendación habitual es trabajar sobre versiones estables y utilizar versiones beta solo para pruebas, laboratorio o evaluación técnica.
Esto no significa ignorar Wazuh 5.0. Al contrario, conviene seguirlo de cerca porque puede anticipar cambios relevantes en arquitectura, funcionalidades y operación de la plataforma.
La página oficial de releases de Wazuh en GitHub permite revisar versiones estables y pre-releases disponibles.
La lectura práctica es simple: Wazuh 4.14.5 es la base estable para producción; Wazuh 5.0 beta es una señal clara de hacia dónde se mueve el producto.
Wazuh como SIEM y XDR open source
Una de las razones por las que Wazuh sigue creciendo es su capacidad para combinar funciones de SIEM y XDR bajo un modelo open source.
Como SIEM, permite centralizar eventos, analizar logs, generar alertas y sostener trazabilidad. Como XDR, permite ampliar la detección y respuesta sobre endpoints, sistemas y servicios monitoreados.
Esta combinación es especialmente útil para empresas que necesitan mejorar su postura de seguridad sin depender exclusivamente de plataformas cerradas o licenciamientos complejos.
En CTL desarrollamos este enfoque en la nota sobre Wazuh como modelo open source, arquitectura, licenciamiento y ventajas para empresas.
La clave está en implementar bien. Open source no significa automático, gratis de esfuerzo ni mágico. Significa flexibilidad, control y responsabilidad técnica.
Detección de vulnerabilidades y cumplimiento
Wazuh también aporta valor en detección de vulnerabilidades y cumplimiento normativo.
La plataforma puede ayudar a identificar software vulnerable, configuraciones inseguras, desviaciones frente a políticas y eventos relevantes para auditoría.
Esto es clave para empresas que necesitan sostener controles internos, cumplir marcos regulatorios o preparar evidencias ante auditorías.
En Argentina, muchas organizaciones están empezando a mirar con más seriedad la relación entre ciberseguridad, trazabilidad y cumplimiento. No alcanza con tener herramientas. Hay que demostrar control.
Este punto está desarrollado en la nota sobre Wazuh y cumplimiento normativo en Argentina.
Wazuh, monitoreo y observabilidad de seguridad
La seguridad moderna necesita integrarse con otras capas de operación IT. No alcanza con mirar eventos de seguridad de forma aislada. Muchos incidentes combinan señales de infraestructura, red, endpoints, usuarios y aplicaciones.
Por eso, cada vez tiene más sentido integrar Wazuh con herramientas de monitoreo y visualización.
Una estrategia unificada puede combinar Wazuh para seguridad, Zabbix para monitoreo de infraestructura y Grafana para dashboards ejecutivos. Este enfoque permite construir una visión más amplia de la operación tecnológica.
En CTL ya analizamos cómo integrar Wazuh, Zabbix y Grafana para seguridad y monitoreo unificados, especialmente en organizaciones que necesitan correlacionar eventos técnicos y de seguridad.
La convergencia entre observabilidad y ciberseguridad también se vuelve cada vez más importante. Algunas señales operativas pueden anticipar incidentes de seguridad o ayudar a entender su impacto.
Este enfoque se desarrolla en la nota sobre observabilidad y ciberseguridad.
IA y enriquecimiento de alertas
Uno de los temas que está creciendo en ciberseguridad es el uso de inteligencia artificial para enriquecer alertas, priorizar eventos y acelerar el análisis.
Wazuh puede integrarse en estrategias donde las alertas se enriquecen con contexto adicional para facilitar la investigación. Esto no reemplaza al analista, pero puede ayudar a reducir tiempos de revisión y mejorar la calidad del diagnóstico.
El problema actual no es solamente detectar eventos. El problema es interpretar cuáles importan, qué relación tienen y qué riesgo representan.
En un SOC, demasiadas alertas sin contexto generan fatiga operativa. Y cuando todo parece urgente, nada queda realmente priorizado.
La relación entre IA y ciberseguridad será cada vez más relevante para empresas que necesitan escalar detección, análisis y respuesta.
Por qué actualizar a Wazuh 4.14.5
Actualizar a Wazuh 4.14.5 tiene sentido por varios motivos:
- Permite incorporar correcciones de seguridad.
- Mejora la estabilidad de componentes críticos.
- Actualiza dependencias relevantes.
- Reduce riesgos asociados a versiones anteriores.
- Mejora la experiencia de administración.
- Permite mantener compatibilidad con la evolución de la plataforma.
- Refuerza la postura de seguridad empresarial.
No todas las empresas deben actualizar de forma impulsiva. Pero todas deberían revisar su versión actual, analizar impacto y planificar el upgrade si corresponde.
La peor estrategia es no saber qué versión se está usando. La segunda peor es saberlo y mirar para otro lado.
Qué revisar antes de actualizar Wazuh
Antes de avanzar con una actualización, conviene revisar algunos puntos críticos:
- Versión actual de Wazuh manager.
- Versión de Wazuh indexer.
- Versión de Wazuh dashboard.
- Versiones de agentes instalados.
- Integraciones activas.
- Reglas personalizadas.
- Decoders personalizados.
- Dashboards críticos.
- Retención de datos.
- Capacidad de infraestructura.
- Backups disponibles.
- Ventana de mantenimiento.
También es importante validar el funcionamiento después del upgrade. Una actualización no termina cuando el servicio vuelve a levantar. Termina cuando se confirma que las alertas, reglas, agentes, dashboards e integraciones siguen funcionando correctamente.
Errores comunes al operar Wazuh
Wazuh puede aportar mucho valor, pero una mala implementación puede limitar su impacto.
Algunos errores frecuentes son:
- Instalar la plataforma sin definir casos de uso.
- No revisar reglas activas.
- No ajustar niveles de criticidad.
- No documentar fuentes de logs.
- No definir responsables de atención.
- No conectar alertas con procesos de respuesta.
- No mantener agentes actualizados.
- No revisar capacidad del indexer.
- No construir dashboards útiles.
- No medir indicadores de operación.
La herramienta detecta. La operación responde. Si no hay proceso, la alerta queda como decoración digital.
Wazuh en una estrategia SOC open source
Wazuh puede ser una base muy interesante para construir una estrategia SOC open source.
Un SOC necesita visibilidad, reglas, procedimientos, priorización, dashboards, análisis y capacidad de respuesta. Wazuh puede aportar una parte importante de esa base, especialmente cuando se integra con procesos, playbooks y herramientas complementarias.
En CTL desarrollamos este enfoque en la nota sobre SOC open source para empresas.
El objetivo no es acumular herramientas. El objetivo es construir una operación de seguridad que pueda detectar, investigar, responder y mejorar continuamente.
Conclusión: Wazuh 4.14.5 refuerza seguridad, estabilidad y visibilidad
Wazuh 4.14.5 es una actualización relevante para empresas que utilizan Wazuh como parte de su estrategia de ciberseguridad. Aunque no se presenta como una versión disruptiva, incluye mejoras importantes en agente, dependencias, manager, API, dashboard y correcciones de seguridad.
Para organizaciones que dependen de Wazuh en producción, mantenerse actualizado es una decisión operativa y estratégica. Una plataforma de seguridad debe estar protegida, mantenida y alineada con las mejores prácticas de actualización.
La rama 4.14 también consolida mejoras relevantes como IT Hygiene expandido y mayor visibilidad sobre endpoints y servicios cloud. Esto refuerza la capacidad de Wazuh para funcionar como plataforma SIEM/XDR open source en entornos empresariales.
De cara al futuro, Wazuh 5.0 beta muestra que la plataforma sigue evolucionando. Pero para producción, Wazuh 4.14.5 es la referencia estable que las empresas deberían revisar hoy.
En CTL ayudamos a empresas a implementar, optimizar y evolucionar Wazuh para mejorar detección, respuesta, cumplimiento, trazabilidad y seguridad operativa.
Preguntas frecuentes sobre Wazuh 4.14.5
¿Cuál es la última versión estable de Wazuh?
La última versión estable documentada de Wazuh es Wazuh 4.14.5, publicada el 23 de abril de 2026.
¿Qué trae Wazuh 4.14.5?
Wazuh 4.14.5 incluye mejoras en Wazuh agent, actualizaciones de dependencias, correcciones de seguridad en manager, API, dashboard y ajustes de estabilidad general.
¿Conviene actualizar a Wazuh 4.14.5?
Sí, especialmente si la organización utiliza Wazuh en producción y necesita mantener una plataforma actualizada, segura y compatible. La actualización debe planificarse con backup, pruebas y revisión de compatibilidad.
¿Wazuh 5.0 ya está disponible?
Wazuh 5.0 está disponible como versión beta o pre-release en GitHub. Para entornos productivos, conviene utilizar versiones estables y evaluar la beta en laboratorios o entornos de prueba.
¿Wazuh sirve como SIEM y XDR?
Sí. Wazuh combina capacidades de SIEM, XDR, monitoreo de endpoints, análisis de logs, detección de vulnerabilidades, cumplimiento y respuesta ante incidentes.
¿Qué debería revisar una empresa antes de actualizar Wazuh?
Antes de actualizar Wazuh, una empresa debería revisar versión actual, compatibilidad de componentes, agentes, reglas personalizadas, decoders, integraciones, dashboards, backups y plan de rollback.
Consultoría IT para empresas
¿Querés llevar esto a tu operación?
Hablemos sobre monitoreo, ciberseguridad, observabilidad o gestión IT. En CTL te ayudamos a evaluar el escenario actual y definir el próximo paso con una mirada técnica y de negocio.
WhatsApp directo
+54 9 11 4076-2697