

La ciberseguridad cambió. Hoy las amenazas no atacan un solo punto, atraviesan endpoints, redes, identidades y entornos cloud en simultáneo. Frente a este escenario, los enfoques tradicionales quedaron cortos.
Ahí es donde aparece el concepto de XDR (Extended Detection and Response): un modelo que unifica la detección, correlación y respuesta ante amenazas en toda la infraestructura IT.
Qué es XDR (Extended Detection and Response)
XDR es un enfoque de ciberseguridad que centraliza y correlaciona datos provenientes de múltiples capas del entorno tecnológico para detectar amenazas avanzadas con mayor precisión.
A diferencia de soluciones aisladas, XDR integra información de:
- Endpoints (EDR)
- Red (NDR)
- Cloud (CSPM / CWPP)
- Logs y eventos (SIEM)
- Identidades y accesos
El resultado: visibilidad completa y capacidad de respuesta mucho más rápida.
Por qué el modelo tradicional ya no alcanza
Muchas empresas todavía operan con múltiples herramientas de seguridad que no se comunican entre sí. Esto genera un problema crítico: falta de contexto.
- Alertas sin correlación
- Visibilidad fragmentada
- Altos tiempos de detección (MTTD)
- Respuesta lenta ante incidentes (MTTR)
- Saturación operativa del equipo
En otras palabras: hay inversión en herramientas, pero no en eficiencia.
Cómo funciona un XDR en la práctica
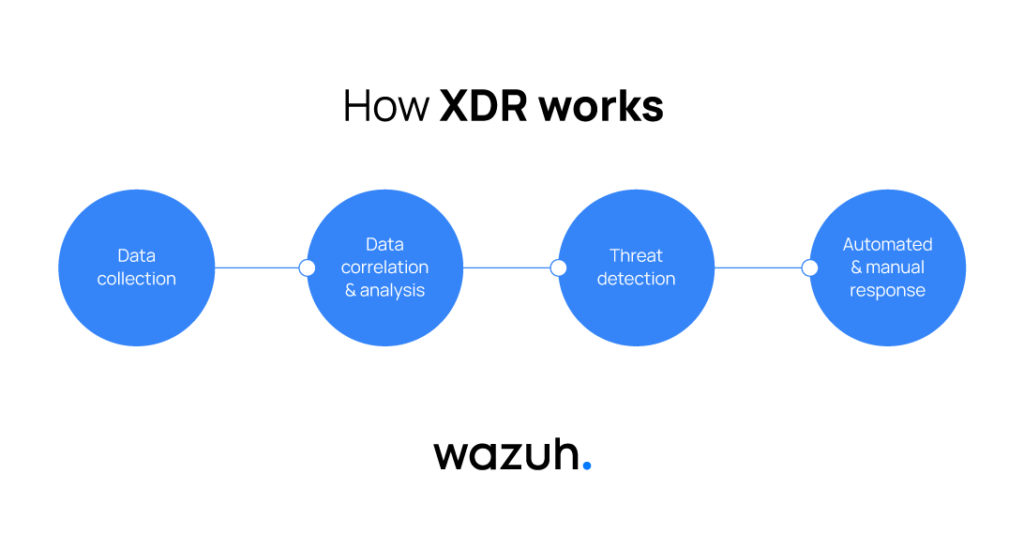
XDR recopila datos de múltiples fuentes, los normaliza y aplica correlación avanzada para detectar patrones de ataque.
Esto permite identificar amenazas complejas como:
- Movimiento lateral dentro de la red
- Escalamiento de privilegios
- Persistencia en sistemas
- Exfiltración de datos
Además, automatiza respuestas para contener incidentes en tiempo real.
Beneficios clave de implementar XDR
- Visibilidad unificada de toda la infraestructura
- Reducción de falsos positivos
- Detección más rápida de amenazas
- Automatización de respuestas
- Optimización del equipo de seguridad
XDR vs EDR vs SIEM: diferencias clave
| Tecnología | Alcance | Limitación |
|---|---|---|
| EDR | Endpoints | Visión limitada |
| SIEM | Logs centralizados | Requiere correlación manual |
| XDR | Multicapa | Requiere integración inicial |
Wazuh como plataforma XDR
Dentro de este modelo, Wazuh se posiciona como una de las alternativas más sólidas para implementar XDR sobre una arquitectura open source.
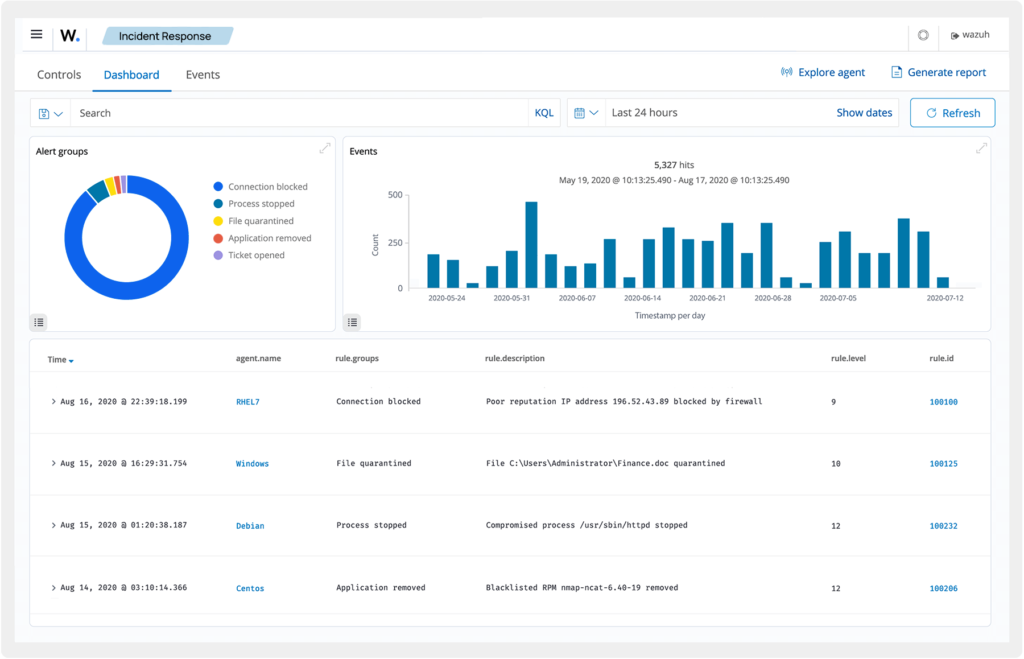
Permite centralizar eventos de seguridad, aplicar correlación en tiempo real y ejecutar respuestas automáticas ante incidentes.
Capacidades de Wazuh en un enfoque XDR
- Análisis de logs en tiempo real (SIEM)
- Detección de intrusiones (HIDS)
- File Integrity Monitoring (FIM)
- Detección de vulnerabilidades
- Security Configuration Assessment (SCA)
- Respuesta activa ante incidentes
Casos de uso reales
- Detección de malware en endpoints
- Auditoría de cumplimiento (PCI DSS, NIST, ISO)
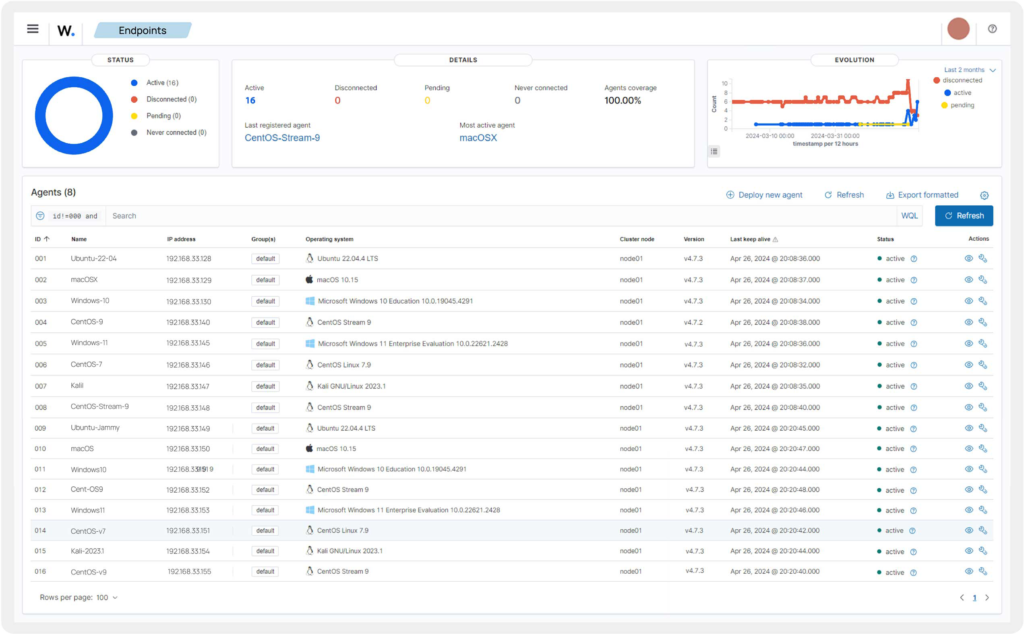
- Monitoreo de servidores críticos
- Protección de entornos cloud
Por qué las empresas migran a XDR
Porque el modelo actual no escala.
- Menos herramientas, más integración
- Menos ruido, más contexto
- Menos reacción, más prevención
Cómo empezar con XDR
- Evaluar herramientas actuales
- Identificar brechas de visibilidad
- Centralizar logs y eventos
- Implementar correlación
- Automatizar respuestas
Conclusión
XDR no es una tendencia: es la evolución lógica de la ciberseguridad. Frente a entornos cada vez más complejos, las organizaciones necesitan visibilidad total, detección avanzada y respuesta automatizada.
Soluciones como Wazuh permiten implementar este enfoque sin depender de herramientas cerradas o costosas, acelerando la madurez de seguridad de cualquier organización.
¿Querés llevar tu seguridad a un modelo XDR real?
Solicitá un assessment gratuito de seguridad con Wazuh.