

Automatización con Wazuh: cómo automatizar la respuesta a incidentes de seguridad
Detectar una amenaza es solo el primer paso. El verdadero desafío comienza cuando una organización necesita analizar el incidente, determinar su criticidad y ejecutar una respuesta adecuada. Con Wazuh, Active Response e integraciones de automatización es posible reducir tareas manuales, acelerar determinadas acciones de contención y fortalecer la operación de un SOC.
¿Qué es la automatización de respuesta a incidentes?
La automatización de respuesta a incidentes de seguridad consiste en ejecutar determinadas acciones mediante reglas, integraciones y flujos de trabajo, reduciendo la necesidad de intervención manual en tareas repetitivas.
En un entorno empresarial, las herramientas de seguridad pueden generar miles de eventos. Algunos requieren investigación especializada, mientras que otros pueden resolverse mediante procedimientos previamente definidos.
La automatización permite actuar sobre estos últimos de manera consistente, siempre que existan condiciones de ejecución, controles y mecanismos de reversión adecuados.
Automatizar no significa responder indiscriminadamente a todas las alertas. Significa identificar qué acciones pueden ejecutarse de forma segura, bajo qué condiciones y con qué nivel de supervisión.
¿Cómo funciona la automatización con Wazuh?
Wazuh es una plataforma open source con capacidades de SIEM y XDR que permite recopilar eventos, aplicar reglas de detección y ejecutar determinadas acciones de respuesta.
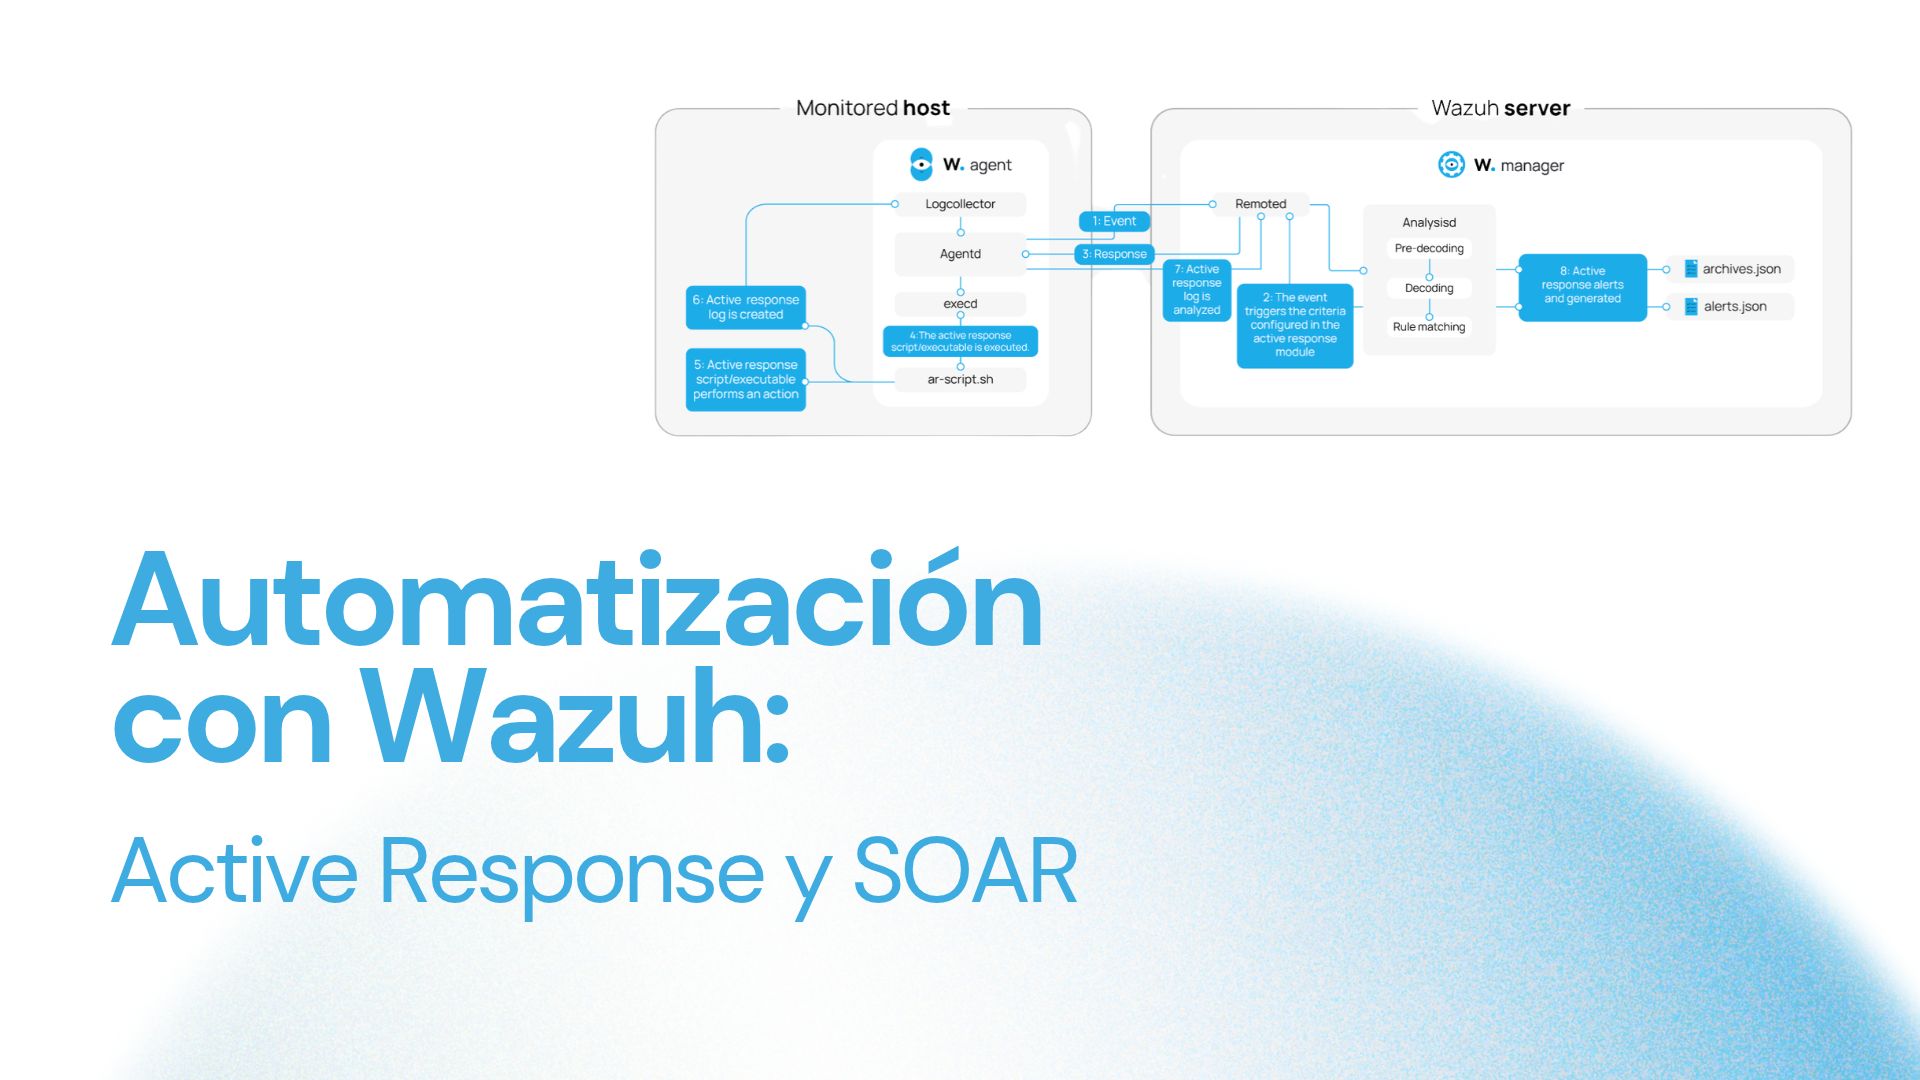
Su arquitectura incorpora mecanismos como Active Response, que permiten asociar eventos de seguridad con comandos o scripts configurados previamente.
De esta manera, cuando una alerta cumple determinadas condiciones, Wazuh puede activar una acción de respuesta en el entorno configurado.
Este flujo representa una implementación conceptual. Las acciones disponibles dependen de los sistemas, las integraciones, los permisos y la configuración realizada.
¿Qué es Wazuh Active Response?
Wazuh Active Response es una funcionalidad que permite ejecutar comandos o scripts en respuesta a alertas que cumplen condiciones previamente configuradas.
Puede utilizarse para realizar determinadas acciones de contención, como bloquear temporalmente una dirección IP o ejecutar procedimientos específicos sobre un endpoint.
Principales características
- Ejecución de acciones vinculadas a reglas y eventos de seguridad.
- Posibilidad de utilizar comandos predefinidos o scripts personalizados.
- Ejecución en ubicaciones compatibles según la configuración.
- Definición de respuestas temporales cuando el comando admite reversión.
- Integración con procedimientos de detección y respuesta.
Ejemplo: bloqueo de una IP sospechosa
Supongamos que un servidor recibe múltiples intentos fallidos de autenticación desde una misma dirección IP.
Wazuh puede identificar este comportamiento mediante reglas de detección y generar una alerta.
Si la organización configuró una respuesta adecuada, Active Response puede ejecutar una acción para bloquear temporalmente la dirección de origen.
Este tipo de automatización requiere validar previamente las condiciones de detección, los posibles falsos positivos y el impacto de bloquear direcciones legítimas.
Una respuesta automatizada mal configurada puede interrumpir servicios, bloquear usuarios legítimos o afectar sistemas críticos. Por eso, las automatizaciones deben probarse antes de habilitarse en producción.
Ejemplo técnico de configuración de Active Response
En Wazuh, las acciones de Active Response pueden definirse mediante elementos de configuración dentro del archivo ossec.conf.
El siguiente ejemplo es ilustrativo y muestra cómo asociar un comando de respuesta con una regla de detección.
<command>
  <name>firewall-drop</name>
  <executable>firewall-drop</executable>
  <timeout_allowed>yes</timeout_allowed>
</command>

<active-response>
  <disabled>no</disabled>
  <command>firewall-drop</command>
  <location>local</location>
  <rules_id>100100</rules_id>
  <timeout>600</timeout>
</active-response>
En este ejemplo, la configuración referencia una regla identificada como 100100, que debe existir previamente y generar alertas compatibles.
La acción se ejecutaría en la ubicación definida y utilizaría un tiempo de respuesta de 600 segundos, siempre que el comando, la plataforma y la configuración admitan ese comportamiento.
El ejemplo no debe copiarse directamente a producción sin validar la versión de Wazuh, el sistema operativo, la existencia del comando y las condiciones de la regla utilizada.
¿Qué debe validarse antes de activarlo?
- Que la regla genere eventos esperados.
- Que los campos necesarios estén presentes.
- Que la acción sea compatible con el sistema.
- Que existan mecanismos de reversión.
- Que el bloqueo no afecte activos críticos.
- Que la ejecución quede registrada.
Casos de uso de automatización con Wazuh
Las posibilidades de automatización dependen de la arquitectura, los sistemas integrados y las políticas de seguridad de cada organización.
Bloqueo de intentos sospechosos
Aplicar bloqueos temporales ante determinados patrones de autenticación, con controles para evitar afectar usuarios legítimos.
Contención de procesos
Ejecutar acciones sobre procesos específicos mediante scripts compatibles, siempre que exista validación suficiente.
Bloqueo de conexiones
Integrar eventos de seguridad con controles de red para restringir determinados orígenes o destinos.
Creación automática de tickets
Utilizar integraciones para registrar incidentes en herramientas ITSM, incluyendo información relevante de la alerta.
Escalamiento de eventos críticos
Enviar notificaciones contextualizadas a equipos responsables cuando se detectan eventos prioritarios.
Enriquecimiento de alertas
Consultar fuentes de inteligencia de amenazas para incorporar contexto antes de tomar decisiones operativas.
Algunas de estas acciones pueden implementarse mediante Active Response. Otras requieren integraciones, herramientas de orquestación o desarrollo adicional.
Wazuh y SOAR: diferencias y complementariedad
SOAR significa Security Orchestration, Automation and Response.
Es un enfoque tecnológico orientado a coordinar herramientas de seguridad, automatizar procedimientos y gestionar flujos de respuesta a incidentes.
Mientras Active Response permite ejecutar acciones asociadas a alertas, una plataforma SOAR puede coordinar procesos más amplios que involucren diferentes herramientas y decisiones.
| Característica | Active Response | SOAR |
|---|---|---|
| Enfoque | Acciones vinculadas a alertas | Orquestación de flujos de seguridad |
| Alcance | Comandos y scripts configurados | Procesos entre múltiples sistemas |
| Integraciones | Según comandos y desarrollo | Conectores y APIs |
| Intervención humana | Según diseño de la respuesta | Puede incorporar aprobaciones |
| Casos de uso | Bloqueos y acciones puntuales | Playbooks de incidentes completos |
Ejemplo de integración Wazuh + SOAR
Una alerta generada por Wazuh puede enviarse a una herramienta de orquestación.
Esa herramienta puede consultar información adicional, evaluar condiciones de riesgo, solicitar aprobación a un analista y ejecutar acciones mediante APIs.
Automatización con Wazuh y n8n
n8n es una plataforma de automatización de flujos de trabajo que puede utilizarse para conectar aplicaciones mediante APIs, webhooks y otros mecanismos.
En determinados escenarios, Wazuh puede integrarse con n8n para construir flujos que procesen alertas, consulten servicios externos y ejecuten tareas de notificación o gestión operativa.
Ejemplo de workflow
- Wazuh genera una alerta que cumple condiciones previamente definidas.
- Una integración envía la información al flujo de automatización.
- n8n valida el evento y consulta fuentes adicionales si corresponde.
- El flujo crea un ticket o envía una notificación.
- Un analista revisa los resultados y determina las acciones de respuesta necesarias.
Es importante diferenciar una plataforma de automatización general de una solución SOAR especializada.
n8n puede utilizarse para implementar determinados flujos de seguridad, pero no proporciona automáticamente todas las capacidades de una plataforma SOAR empresarial.
En CTL desarrollamos un webinar sobre Wazuh, n8n y automatización, donde abordamos las posibilidades de integrar estas tecnologías.
¿Qué tareas conviene automatizar en un SOC?
No todas las actividades de seguridad deberían automatizarse completamente.
Una estrategia adecuada distingue entre tareas de bajo riesgo, acciones que requieren validación y procedimientos que deben permanecer bajo control humano.
| Actividad | Enfoque recomendado |
|---|---|
| Enriquecimiento de alertas | Automatización frecuente |
| Clasificación inicial | Automatización con validación |
| Creación de tickets | Automatización frecuente |
| Bloqueos temporales | Controles y condiciones estrictas |
| Aislamiento de equipos | Evaluación de impacto y autorización |
| Eliminación de archivos | Supervisión y procedimientos específicos |
| Recuperación de sistemas | Gestión operativa especializada |
La decisión depende del riesgo operativo, la confianza en la detección, la criticidad del activo y la posibilidad de revertir la acción.
Cómo implementar automatización con Wazuh en una empresa
Una implementación empresarial debería seguir un proceso gradual, priorizando la seguridad operativa y la validación de resultados.
Evaluar la arquitectura actual
Revisar fuentes de eventos, agentes, reglas, integraciones y capacidad de respuesta.
Identificar casos de uso
Seleccionar procesos repetitivos con condiciones claras y resultados medibles.
Definir condiciones de ejecución
Establecer reglas, excepciones, activos excluidos y requisitos de autorización.
Diseñar las integraciones
Determinar si cada caso requiere Active Response, scripts personalizados o herramientas de orquestación.
Realizar pruebas controladas
Validar falsos positivos, comportamiento de las acciones, impacto operativo y mecanismos de reversión.
Implementar progresivamente
Comenzar con automatizaciones de menor riesgo y ampliar el alcance según los resultados.
Monitorear y mejorar
Revisar ejecuciones, errores, tiempos de respuesta y oportunidades de optimización.
Beneficios de automatizar la respuesta a incidentes
Menos tareas manuales
Permite reducir actividades repetitivas y liberar tiempo de los analistas.
Respuesta más rápida
Puede disminuir el tiempo necesario para ejecutar acciones predefinidas.
Procesos estandarizados
Favorece la ejecución uniforme de procedimientos previamente validados.
Mayor capacidad operativa
Facilita gestionar determinados volúmenes de eventos sin aumentar proporcionalmente las tareas manuales.
Registro de acciones
Permite documentar ejecuciones y resultados cuando los flujos incorporan mecanismos adecuados de auditoría.
Mejor priorización
Ayuda a concentrar el trabajo especializado en investigaciones y decisiones de mayor complejidad.
Estos beneficios dependen de la calidad de las reglas, la arquitectura y el diseño de los procedimientos automatizados.
Riesgos de una automatización mal configurada
La automatización también introduce riesgos que deben contemplarse durante el diseño.
Falsos positivos
Una alerta incorrecta puede activar una respuesta que afecte usuarios o servicios legítimos.
Interrupciones operativas
El bloqueo de conexiones, procesos o dispositivos puede impactar en sistemas críticos.
Permisos excesivos
Los scripts y las integraciones deben operar con los privilegios mínimos necesarios.
Falta de trazabilidad
Las acciones automatizadas deben registrar qué se ejecutó, cuándo y con qué resultado.
Ausencia de reversión
Las acciones de contención deben contemplar procedimientos para recuperar el estado operativo cuando sea necesario.
Antes de automatizar acciones disruptivas, conviene implementar primero flujos de notificación, enriquecimiento y registro. Esto permite validar la calidad de las detecciones sin afectar la operación.
Indicadores para medir la automatización de seguridad
La automatización debería evaluarse mediante indicadores que permitan medir su efectividad y seguridad operativa.
| Indicador | Qué permite evaluar |
|---|---|
| Tiempo de respuesta | Velocidad de ejecución de acciones. |
| Acciones automatizadas | Volumen de procedimientos ejecutados. |
| Tasa de falsos positivos | Calidad de las condiciones de activación. |
| Reversiones | Frecuencia de acciones que deben deshacerse. |
| Errores de ejecución | Confiabilidad técnica de los flujos. |
| Tiempo operativo ahorrado | Reducción de tareas manuales. |
Una mayor cantidad de automatizaciones no implica necesariamente una mejor postura de seguridad.
El objetivo debe ser ejecutar respuestas correctas, seguras y oportunas.
Automatización con Wazuh y SOC gestionado
En un Security Operations Center, la automatización puede utilizarse para complementar el trabajo de los analistas y mejorar la eficiencia de determinados procesos.
Las tareas de enriquecimiento, clasificación, notificación y ejecución de procedimientos pueden integrarse dentro de flujos operativos supervisados.
Esto permite que los especialistas concentren mayor atención en investigaciones complejas, amenazas avanzadas y decisiones que requieren análisis humano.
Sin embargo, la automatización no reemplaza las funciones de un SOC.
La gestión de incidentes sigue requiriendo procedimientos, responsabilidades y capacidad de supervisión.
Implementación de Wazuh y automatización con CTL
En CTL Information Technology trabajamos con tecnologías de monitoreo y detección como Wazuh para ayudar a las organizaciones a fortalecer sus capacidades de ciberseguridad.
La automatización de respuesta a incidentes puede formar parte de una estrategia de seguridad más amplia, combinando detección, procedimientos operativos y herramientas de integración.
Implementación de Wazuh
Diseño, configuración e integración de capacidades de monitoreo y detección.
Respuesta a incidentes
Evaluación de oportunidades para automatizar acciones y procedimientos de seguridad.
SOC gestionado
Capacidades de monitoreo, análisis y gestión de incidentes según el alcance del servicio.
Preguntas frecuentes sobre automatización con Wazuh
Sí. Wazuh incorpora Active Response, que permite ejecutar comandos o scripts asociados a alertas que cumplen condiciones configuradas.
Es una funcionalidad que permite ejecutar determinadas acciones de respuesta mediante comandos y scripts configurados previamente.
Wazuh es una plataforma SIEM y XDR con capacidades de respuesta automatizada. Puede integrarse con herramientas SOAR, pero no equivale por sí sola a una plataforma SOAR completa.
Sí. Mediante integraciones y APIs es posible desarrollar flujos de automatización que procesen alertas y ejecuten tareas en sistemas externos.
Puede serlo cuando las reglas están correctamente validadas, existen controles de ejecución y se contemplan posibles falsos positivos y mecanismos de reversión.
No. La automatización puede reducir tareas repetitivas y acelerar determinadas respuestas, pero la gestión de incidentes requiere especialistas, procedimientos y supervisión.
¿Querés automatizar la respuesta a incidentes en tu empresa?
Una estrategia de automatización bien diseñada puede ayudarte a reducir tareas operativas, mejorar la consistencia de las respuestas y fortalecer la capacidad de detección.
En CTL podemos ayudarte a evaluar tu infraestructura de seguridad, implementar Wazuh y definir oportunidades de automatización adaptadas a tu organización.
Hablar con un especialista Conocer CyberSOCPara ampliar información sobre automatización, configuración y respuesta a incidentes:
Wazuh Active Response · Documentación de Wazuh · MITRE ATT&CK