

CMDB e inventario IT: cómo tener control real sobre tus activos tecnológicos
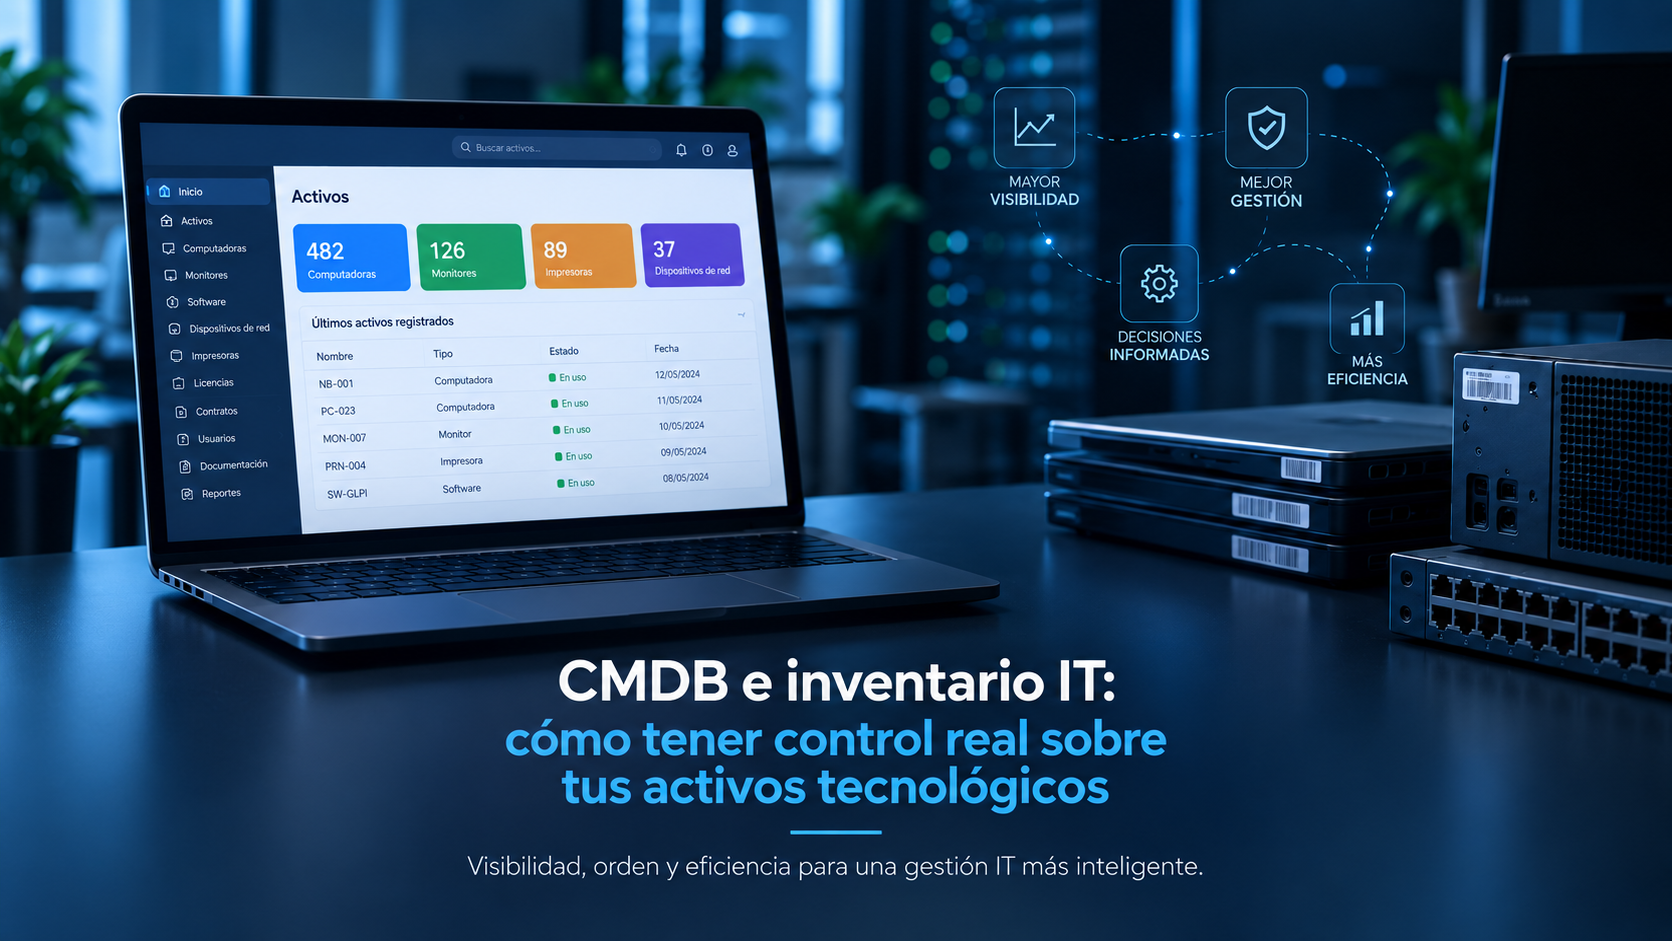
Saber cuántas notebooks tiene una empresa no alcanza. Una gestión moderna necesita conocer qué activos existen, quién los usa, cómo están configurados, qué servicios dependen de ellos y qué riesgo representa cada cambio. Ahí es donde inventario IT y CMDB empiezan a trabajar juntos.
de las organizaciones encuestadas reportó visibilidad completa de sus activos tecnológicos.
Flexera State of ITAM 2025aumentó la explotación de vulnerabilidades como vector inicial de brechas.
Verizon DBIR 2025de las vulnerabilidades detectadas en dispositivos perimetrales fueron completamente remediadas.
Verizon DBIR 2025fue el costo global promedio de una filtración de datos analizada por IBM en 2025.
IBM Cost of a Data Breach 2025La infraestructura tecnológica cambió. Los activos ya no son únicamente servidores físicos, PCs y switches dentro de una oficina. Hoy una organización puede operar simultáneamente con notebooks remotas, máquinas virtuales, infraestructura cloud, dispositivos de red, SaaS, contenedores, teléfonos, software, APIs, servicios externos y recursos que existen durante apenas unas horas.
El problema es bastante concreto: cuando el entorno crece más rápido que la capacidad para documentarlo, IT empieza a perder visibilidad. Y cuando se pierde visibilidad aparecen equipos sin responsable, software fuera de control, licencias duplicadas, configuraciones obsoletas, vulnerabilidades que nadie prioriza y tickets que se analizan sin contexto.
Según el State of ITAM Report 2025 de Flexera, apenas el 43% de las organizaciones encuestadas declaró tener visibilidad completa sobre sus activos IT y su impacto en el negocio, frente al 47% del año anterior. El 56% señaló tener solamente visibilidad parcial.
¿Qué es un inventario IT?
Un inventario IT es el registro estructurado de los activos tecnológicos utilizados por una organización. Su objetivo es responder una pregunta aparentemente simple:
¿Qué tecnología tenemos, dónde está, quién la utiliza, qué características tiene y cuál es su estado actual?
Un inventario moderno puede incluir notebooks, desktops, servidores, monitores, impresoras, switches, routers, firewalls, teléfonos, máquinas virtuales, software, licencias, dispositivos IoT, componentes, contratos y otros activos relacionados con la operación tecnológica.
Los CIS Controls v8.1 colocan justamente el inventario y control de activos empresariales como su Control 1. CIS recomienda mantener un inventario detallado y actualizado de dispositivos de usuario, infraestructura de red, servidores, equipos IoT y activos presentes tanto en entornos físicos como virtuales, remotos y cloud.
NIST también incorpora este concepto dentro de su Cybersecurity Framework. La categoría Asset Management contempla mantener inventarios de hardware y descubrir nuevos activos de forma continua para actualizar esos registros.
Entonces, ¿qué es una CMDB?
Una CMDB, o Configuration Management Database, va un paso más allá. No se limita a registrar objetos: intenta representar los elementos de configuración que forman parte de los servicios tecnológicos y las relaciones que existen entre ellos.
Una CMDB permite entender no solamente qué existe, sino también cómo se relacionan los componentes tecnológicos y qué impacto puede generar un incidente o un cambio sobre ellos.
Dentro de una CMDB, cada componente relevante puede representarse como un CI —Configuration Item—. Un CI puede ser un servidor, una aplicación, una base de datos, un switch, una máquina virtual, un servicio, un dispositivo o cualquier otro elemento que la organización decida gestionar.
Inventario IT vs. CMDB: no son exactamente lo mismo
Inventario y CMDB suelen mezclarse en una misma conversación, pero cumplen funciones distintas.
Qué tenemos
- Activos existentes
- Número de serie
- Hardware y software
- Usuario asignado
- Ubicación
- Estado del activo
- Garantía y adquisición
Cómo se conecta
- Configuration Items
- Dependencias
- Relaciones
- Servicios afectados
- Configuraciones
- Impacto operativo
- Contexto para incidentes y cambios
En la práctica, ambos conceptos se complementan. El inventario aporta información sobre los activos, mientras que una CMDB agrega contexto operativo y relaciones.
Qué información debería registrar un activo IT
Una notebook registrada únicamente como “Notebook Dell” aporta poco valor. Para que los datos permitan tomar decisiones, cada activo debería incorporar atributos consistentes.
Por qué una planilla de Excel deja de alcanzar
Excel puede funcionar para comenzar. El problema aparece cuando la infraestructura deja de ser estática.
Una persona recibe una notebook. Otra cambia de equipo. Se crea una VM. Se reemplaza un switch. Aparece una nueva aplicación SaaS. Un servidor se retira. Se incorpora una sede. Se modifica la RAM de un dispositivo. Se instala software nuevo.
Si cada actualización depende de que alguien recuerde abrir una planilla y modificar una celda, tarde o temprano la representación del entorno deja de coincidir con la realidad.
- Equipos que siguen figurando asignados a personas que ya no los utilizan.
- Activos que existen en la red pero nunca fueron incorporados al inventario.
- Software instalado sin visibilidad centralizada.
- Dispositivos retirados que continúan apareciendo como activos.
- Licencias o contratos sin relación clara con los equipos que los utilizan.
- Información duplicada en distintas planillas.
El inventario IT también es un problema de ciberseguridad
La gestión de activos no es solamente una práctica administrativa. También es una de las bases de una estrategia de seguridad.
Si un equipo de seguridad recibe una alerta sobre una dirección IP, necesita poder responder rápidamente preguntas básicas:
- ¿Qué activo utiliza esa IP?
- ¿Quién es su responsable?
- ¿Qué sistema operativo utiliza?
- ¿Qué software tiene instalado?
- ¿Forma parte de un servicio crítico?
- ¿Qué otros sistemas dependen de él?
- ¿Está autorizado?
Los atacantes también hacen inventario.
El Verizon Data Breach Investigations Report 2025 registró un fuerte crecimiento de la explotación de vulnerabilidades como vía inicial de acceso.
El mismo informe indica que la explotación de vulnerabilidades estuvo presente como vector inicial en aproximadamente 20% de las brechas. Además, sólo alrededor del 54% de las vulnerabilidades en dispositivos perimetrales analizadas habían sido completamente remediadas.
Inventariar correctamente no elimina una vulnerabilidad. Pero permite saber dónde existe, qué activo está afectado, quién debe actuar y cuál debería ser la prioridad.
CMDB y gestión de vulnerabilidades
Una lista de 5.000 vulnerabilidades sin contexto puede generar muchísimo ruido. Una CMDB permite enriquecer esa información.
Supongamos que aparecen dos servidores con la misma vulnerabilidad crítica. Uno aloja un ambiente de laboratorio aislado. El otro sostiene una aplicación utilizada por miles de clientes.
El CVSS puede ser idéntico. El riesgo para el negocio, no.
Cómo implementar un inventario IT y una CMDB sin generar otro problema
El error habitual es intentar documentar absolutamente todo desde el primer día. Eso suele terminar en proyectos eternos y bases de datos gigantes que nadie mantiene.
Es más efectivo construir el modelo de manera progresiva.
Definir el alcance
Determinar qué activos y servicios realmente necesitan formar parte del proceso inicial.
Descubrir los activos existentes
Combinar fuentes como directorio, agentes, descubrimiento de red, virtualización, cloud y herramientas existentes.
Normalizar los datos
Definir nombres, categorías, estados, responsables, ubicaciones y convenciones consistentes.
Asignar propietarios
Cada activo crítico debería tener un responsable técnico y, cuando corresponda, un propietario de negocio.
Modelar relaciones
Conectar infraestructura, aplicaciones, bases de datos, servicios, usuarios y dependencias relevantes.
Automatizar actualizaciones
Reducir la dependencia de carga manual mediante agentes, discovery e integraciones.
Conectar la CMDB con los procesos ITSM
Relacionar incidentes, solicitudes, problemas y cambios con los activos involucrados.
Automatización: la diferencia entre tener inventario y mantenerlo
El inventario automático reduce uno de los principales problemas de cualquier CMDB: la obsolescencia de los datos.
La documentación oficial de GLPI contempla inventario de computadoras, monitores, software, dispositivos de red, impresoras, teléfonos, racks, PDU, SIM cards, periféricos y otros componentes. Además, su sistema de inventario puede combinar descubrimiento de red e información obtenida mediante SNMP.
Esto permite detectar cambios técnicos sin depender exclusivamente de una actualización manual.
Cómo entra GLPI en este modelo
GLPI permite centralizar gestión de activos, inventario, Service Desk y procesos ITSM en una misma plataforma. En lugar de mantener la información de infraestructura desconectada de la operación, cada activo puede relacionarse con usuarios, tickets, contratos, software y otra información administrativa o técnica.
Una CMDB no sirve si los datos no son confiables
El objetivo no debería ser tener la mayor cantidad posible de CIs. Debería ser tener información que realmente pueda utilizarse.
Por eso la calidad de una CMDB suele evaluarse alrededor de conceptos como completitud, exactitud, cumplimiento, duplicación y antigüedad de la información.
ServiceNow, por ejemplo, estructura sus métricas de salud de CMDB alrededor de dimensiones como completeness, correctness, compliance y relaciones. Es una buena referencia conceptual incluso si se utiliza otra plataforma.
El próximo problema de inventario: IA, SaaS y activos efímeros
El perímetro de IT continúa expandiéndose. El concepto de activo tecnológico ya no puede limitarse al hardware comprado por la organización.
En el State of ITAM Report 2026 de Flexera, el 32% de las organizaciones encuestadas indicó que ya registra aplicaciones de inteligencia artificial como un campo dentro de su CMDB.
Es una señal bastante clara de hacia dónde evoluciona la gestión de activos: SaaS, plataformas cloud, servicios de IA, contenedores y otros recursos digitales también necesitan gobierno y visibilidad.
IBM encontró además que una de cada cinco organizaciones estudiadas en su informe 2025 sufrió una brecha asociada a shadow AI. Es decir, tecnología utilizada sin la supervisión formal de IT o seguridad.
Qué cambia cuando el inventario está conectado con ITSM
Un inventario aislado funciona como registro. Integrado al Service Desk, empieza a transformarse en información operacional.
Cuando un usuario abre un incidente, el técnico puede identificar directamente qué dispositivo utiliza, revisar sus características, consultar tickets anteriores, validar software instalado y entender si ese equipo forma parte de un problema más amplio.
Esto mejora diagnóstico, trazabilidad y capacidad de análisis.
También permite responder preguntas de gestión:
- ¿Qué modelos generan mayor cantidad de incidentes?
- ¿Qué equipos están próximos a quedar fuera de garantía?
- ¿Qué dispositivos tienen software obsoleto?
- ¿Qué activos concentran incidentes recurrentes?
- ¿Qué infraestructura soporta servicios críticos?
- ¿Qué activos deberían renovarse primero?
Checklist: ¿tenés control real sobre tus activos IT?
Marcá cada punto que hoy puedas responder con información confiable.
CMDB e inventario IT: de registrar activos a entender la infraestructura
Una organización puede tener cientos o miles de activos y seguir sin tener visibilidad real.
La diferencia aparece cuando los datos dejan de estar dispersos y comienzan a formar parte de un proceso: descubrimiento, inventario, normalización, relaciones, Service Desk, seguridad, lifecycle y automatización.
El inventario responde qué tenemos. La CMDB agrega qué relación tiene cada componente con la operación. Y cuando ambos conceptos se integran con ITSM, la información se convierte en una herramienta para gestionar.
No se trata de llenar una base de datos. Se trata de construir una fuente confiable para tomar mejores decisiones sobre infraestructura, seguridad, soporte y costos.
Preguntas frecuentes sobre CMDB e inventario IT
CMDB significa Configuration Management Database. Es una base utilizada para registrar Configuration Items y representar información sobre sus características y relaciones dentro de un entorno tecnológico.
El inventario IT se enfoca principalmente en identificar y gestionar activos. Una CMDB agrega contexto sobre configuraciones, relaciones y dependencias entre elementos de la infraestructura y servicios.
Sí. GLPI permite gestionar activos y realizar inventario de distintos tipos de dispositivos, hardware y software. También puede utilizar agentes, descubrimiento de red e información obtenida mediante SNMP.
No. Cumplen funciones diferentes. La CMDB organiza información sobre configuración y relaciones. Una plataforma de monitoreo supervisa disponibilidad, métricas, eventos y comportamiento de los sistemas. Integradas, ambas aportan mayor contexto.
Porque permite identificar qué activos necesitan ser protegidos, detectar dispositivos no autorizados y aportar contexto para la gestión de vulnerabilidades, respuesta a incidentes y aplicación de controles de seguridad.
Fuentes y referencias
¿Tu inventario refleja realmente lo que existe en tu infraestructura?
En CTL implementamos GLPI para centralizar activos, inventario automático, Service Desk, SLA y procesos ITSM. Podemos analizar tu escenario actual y definir una estrategia para ordenar la gestión sin arrancar de cero.