

El uso de tecnologías open source en seguridad informática creció de forma exponencial en los últimos años. Cada vez más empresas adoptan herramientas abiertas para proteger su infraestructura, detectar amenazas y mejorar su capacidad de respuesta ante incidentes.
Lejos de ser una alternativa “económica”, el open source se consolidó como una estrategia sólida para organizaciones que buscan flexibilidad, control y escalabilidad en sus sistemas de seguridad.
Qué es el open source en seguridad informática
El open source se refiere a software cuyo código fuente es accesible públicamente, lo que permite modificarlo, adaptarlo y auditarlo. En el contexto de la seguridad informática, esto implica poder analizar cómo funcionan las herramientas y evitar dependencias cerradas.
Este enfoque es clave en ciberseguridad, donde la transparencia y la capacidad de auditoría son fundamentales.
Por qué las empresas eligen soluciones open source
La adopción de herramientas abiertas no es casual. Responde a necesidades concretas del negocio y del área de IT.
- Reducción de costos: sin licencias por dispositivo o usuario
- Flexibilidad: posibilidad de adaptar la herramienta al entorno
- Transparencia: acceso al código para auditorías de seguridad
- Independencia tecnológica: evita el vendor lock-in
- Escalabilidad: crecimiento sin costos exponenciales
Esto permite construir soluciones de seguridad alineadas a la realidad de cada organización.
Principales beneficios del open source en ciberseguridad
El open source aporta ventajas concretas cuando se aplica correctamente en entornos productivos.
- Mayor visibilidad: control total sobre el funcionamiento del sistema
- Personalización: adaptación a necesidades específicas
- Innovación constante: comunidades activas que mejoran las herramientas
- Integración: facilidad para conectarse con otros sistemas
- Automatización: capacidad de desarrollar flujos propios
Estas características lo convierten en una opción cada vez más elegida para SOCs y equipos de seguridad.
Desafíos del open source en seguridad informática
No todo es ventaja. Implementar open source también implica desafíos que hay que gestionar correctamente.
- Falta de expertise: requiere conocimiento técnico para implementación y operación
- Mantenimiento: actualizaciones y ajustes constantes
- Integración compleja: conectar múltiples herramientas puede ser desafiante
- Soporte: no siempre hay soporte oficial directo
Por eso, muchas empresas optan por trabajar con partners especializados que se encargan de la implementación y operación.
Herramientas open source clave en seguridad
Existen múltiples soluciones open source que se utilizan en entornos empresariales.
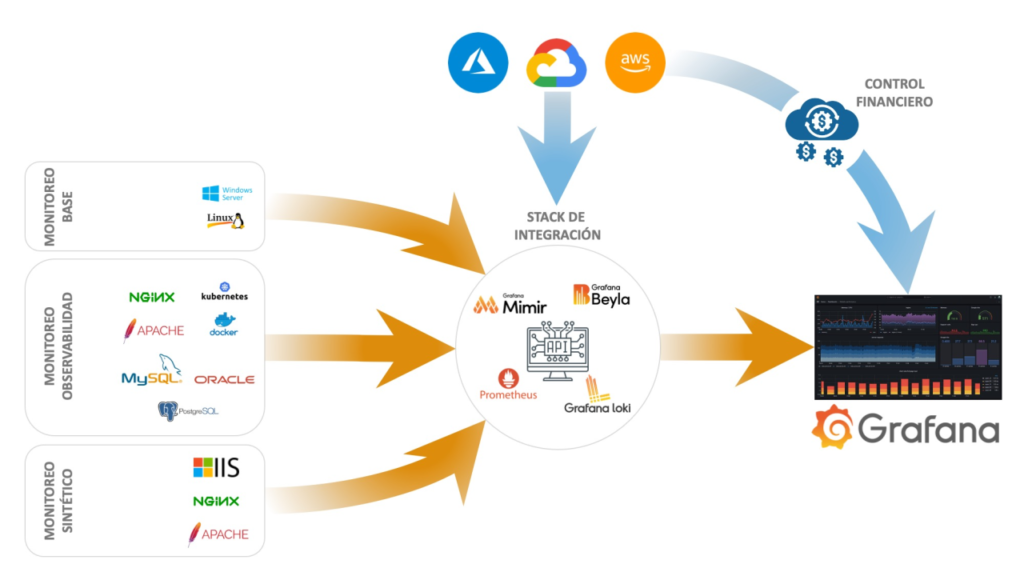
- Wazuh: SIEM/XDR para detección y respuesta ante amenazas
- Zabbix: monitoreo de infraestructura IT
- Grafana: visualización y análisis de datos
- OpenTelemetry: recolección de telemetría
Estas herramientas permiten construir un ecosistema completo de seguridad y monitoreo.
Podés conocer más sobre nuestras soluciones de Wazuh y Zabbix.
Casos reales de uso
En la práctica, el open source se utiliza en distintos escenarios empresariales.
1. Detección de amenazas en tiempo real
Empresas implementan plataformas como Wazuh para centralizar logs, detectar comportamientos anómalos y responder rápidamente ante incidentes de seguridad.
2. Monitoreo integral de infraestructura
Con herramientas como Zabbix, se logra visibilidad completa sobre servidores, redes y aplicaciones, permitiendo anticiparse a fallas.
3. Observabilidad y análisis de datos
La integración con plataformas de visualización permite correlacionar eventos y entender el impacto en el negocio.
Open source vs soluciones propietarias
Ambos enfoques tienen su lugar. La diferencia está en el control y la flexibilidad.
- Propietario: implementación más rápida, pero menor flexibilidad
- Open source: mayor control, pero requiere conocimiento técnico
La decisión depende del nivel de madurez del equipo y los objetivos del negocio.
Cómo implementar open source en seguridad
Para implementar una estrategia basada en open source, es clave seguir un enfoque estructurado:
- Evaluar necesidades reales de seguridad
- Definir arquitectura y herramientas
- Integrar sistemas existentes
- Automatizar procesos
- Capacitar al equipo
Esto asegura una adopción efectiva y sostenible en el tiempo.
Conclusión
El open source en seguridad informática dejó de ser una alternativa para convertirse en una estrategia clave. Permite a las empresas tener mayor control, reducir costos y adaptarse a entornos cada vez más complejos.
Sin embargo, su implementación requiere conocimiento, planificación y una visión clara del negocio.
En CTL ayudamos a diseñar e implementar soluciones open source que combinan monitoreo, observabilidad y ciberseguridad para proteger la infraestructura de forma integral.
Si estás evaluando adoptar open source en tu estrategia de seguridad, es el momento de hacerlo bien desde el inicio.